ECShop网店系统最新版本地包含漏洞
ECShop网店系统最新版本地包含漏洞
BY:风之传说
这个洞,其实我在2012年1月的时候看ecshop就分析出来过,当初由于感觉鸡肋就没怎么放出来。刚下了个官网最新版的,没想到还存在。
Seay大牛的微博说,靠他的神器挖出一个漏洞,不知道是不是我找的这个,仔细看了下,他那个是GET提交的,应该不是我这个。话说也有好长时间没发文章了,我就发出来吧。
漏洞文件在:/demo/index.php<为了方便测试,我在本地网站根目录下建立一个1.php
代码如下:<然后利用如下:
POST提交lang=123_123_1/../../../1 成功包含 根目录下1.php
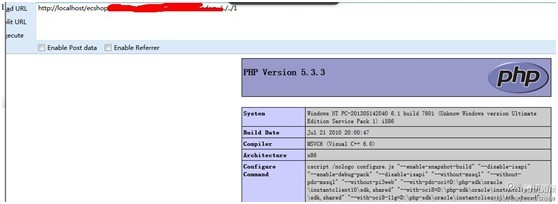
由于本机,搭建环境出了个问题,这个是借别人的图。。应该为post提交,这个漏洞鸡肋之处在于,魔术引号,后面貌似不能%00。
利用代码。保存为html。<好了,分析到此结束。
BY:风之传说
这个洞,其实我在2012年1月的时候看ecshop就分析出来过,当初由于感觉鸡肋就没怎么放出来。刚下了个官网最新版的,没想到还存在。
Seay大牛的微博说,靠他的神器挖出一个漏洞,不知道是不是我找的这个,仔细看了下,他那个是GET提交的,应该不是我这个。话说也有好长时间没发文章了,我就发出来吧。
漏洞文件在:/demo/index.php<为了方便测试,我在本地网站根目录下建立一个1.php
代码如下:<然后利用如下:
POST提交lang=123_123_1/../../../1 成功包含 根目录下1.php
由于本机,搭建环境出了个问题,这个是借别人的图。。应该为post提交,这个漏洞鸡肋之处在于,魔术引号,后面貌似不能%00。
利用代码。保存为html。<好了,分析到此结束。
关于作者


评论44次
吐司以前已经发过 一个DEMO 目录拿shell的了
支持不错 不过就是没demo
学xi学xi
这几天大牛都坐不住了,快发,快发
谢谢 大牛分享~
+2
神奇
又是传说哥的~!来顶一个~!
神牛啊
果然强大。。。。。。。。
代码审计大牛。。。
神牛。
那你就直接放出漏洞不就好了。
官网刚下的。。会删除么,这个还真不太清楚。。
围观大牛的作品
+1
+1 ,demo确实很鸡肋,基本木有
支持~~
有 demo目录了 还不简单 直接setup_ucenter 就能拿shell